What's Next, CIO ?
Résilience numérique : la quête des CIO pour préserver leur capacité d’action
Face aux dépendances technologiques, aux tensions budgétaires et à l’accélération de l’IA, la résilience devient moins une affaire de dispositifs techniques qu’une discipline de décision.
La résilience numérique est-elle encore un sujet technique ? Après plusieurs mois d’entretiens avec des DSI, dirigeants IT et partenaires technologiques, puis les échanges que nous avons eus le 23 septembre avec plusieurs dizaines de CIO dans le cadre de notre dîner-débat What’s Next CIO de rentrée, j’ai vu se renforcer ma conviction : le thème de la résilience prend de plus en plus le devant de la scène, mais sans toujours que les bons ingrédients soient soulignés.
Lorsque nous avons lancé cette deuxième étude 2026 du programme What’s Next CIO, l’objectif était de comprendre comment les organisations pouvaient mieux faire face à des dépendances technologiques devenues multiples : fournisseurs, cloud, logiciels, infrastructures, compétences, mais aussi désormais modèles d’intelligence artificielle. L’idée était de mettre en évidence les tensions, voire parfois les injonctions contradictoires qui pouvaient exister entre la « tyrannie du court terme » et les impératifs pour garder de la maîtrise à moyen et long terme. Comme toujours, les entretiens que j’ai pu mener avec des professionnels en poste m’ont permis d’élargir l’angle de la question. Mais pour préserver, dans la durée, la capacité de l’entreprise à décider et à agir, cette capacité du CIO à prendre en compte à la fois le temps court et le temps long reste un aspect majeur de son rôle et de sa pertinence.
La résilience n’est pas un projet de plus
Un des points qui est ressorti des premiers échanges, c’est aussi que la résilience a pu être pendant longtemps abordée comme un ensemble de dispositifs très spécifiques : plans de reprise d’activité, redondance des infrastructures, sauvegardes, exercices de crise… L’un des défis majeurs est qu’aujourd’hui il n’est plus possible de s’y cantonner. La résilience se construit aussi dans les décisions d’architecture, les choix d’achat, les contrats fournisseurs, les compétences que l’on conserve en interne ou encore la manière dont les budgets sont arbitrés. Autrement dit, elle ne correspond pas à un projet que l’on pourrait lancer puis considérer comme terminé. La résilience n’est jamais vraiment « en place » comme une case cochée. Elle se conçoit de plus en plus plutôt comme une trajectoire et une discipline de gestion quotidienne.
Par extension, cette évolution change également la nature du dialogue avec le Comex. Le soutien de la direction générale n’a de portée réelle que lorsqu’il débouche sur des arbitrages : un risque métier explicitement accepté, des moyens affectés, un responsable identifié et un suivi dans le temps. Les échanges du 23 septembre l’ont particulièrement bien montré : entre une orientation décidée au sommet et sa traduction dans les équipes, il peut encore exister un écart important.
La dépendance ne se mesure pas seulement en kilomètres
Un autre point qui mérite souvent d’être clarifié, c’est la confusion qui persiste encore parfois entre enjeux de résilience, de souveraineté et de dépendance technologique. Lorsqu’il est question de rapports de force géopolitiques, nous ne pouvons pas être exactement sur le même cadre d’analyse qu’une dépendance économique, même si des recoupements existent.
Les échanges que j’ai pu mener n’ont pas cessé de le rappeler : la progression des coûts du cloud et des licences peut progressivement réduire les marges de manœuvre disponibles pour investir dans la transformation. C’est un effet ciseau assez simple : plus les dépenses récurrentes augmentent, moins l’organisation dispose de capacités pour préparer des alternatives ; et moins elle prépare d’alternatives, plus leurs capacités en termes de résilience risquent de s’effriter sur le long terme.
A contrario, une alternative n’a de valeur que si elle est réellement activable. Disposer d’un deuxième fournisseur « sur le papier » ne suffit pas. Il faut avoir vérifié les interfaces, les identités, les données, les compétences nécessaires, les conditions contractuelles et, au bout du compte, la capacité à maintenir le service attendu. Cette question est revenue à plusieurs reprises lors du dîner-débat du 23 septembre : la vision de la réversibilité doit être étendue sur des services complets, pas limitée à une approche par brique technologique. Sinon, encore une fois, la résilience sera vue par le petit bout de la lorgnette.
Paradoxalement, la simplicité redevient stratégique
Dans un monde informatique où chaque nouvelle difficulté appelle facilement une nouvelle couche technique, une nouvelle intégration ou un nouvel outil, la complexité peut finir par devenir elle-même un risque. Un système que plus personne ne comprend suffisamment est difficile à maintenir, à dépanner ou à faire évoluer. Dans l’étude que nous avons menée, ce lien entre simplicité et résilience est très fort, même si certaines complexités sont évidemment inhérentes aux activités des grandes organisations. Rappelons toutefois que la recherche de simplicité ne veut pas dire un seul fournisseur, ce qui serait contre productif !
Sans surprise, l’IA vient une nouvelle fois jouer les trouble-fêtes en la matière : que se passe-t-il si un modèle évolue brutalement, si une API change, si un service disparaît ou si ses conditions d’utilisation sont profondément modifiées ? Avoir en place des réponses simples à la « rupture algorithmique » devient ainsi un nouveau défi des DSI.
Résilience déclarée ou démontrée ?
On le sait, il ne suffit pas de déclarer qu’une organisation est résiliente, qu’un fournisseur dispose d’un plan de continuité ou qu’une solution alternative existe… pour que cela ait vraiment un effet sur la pérennité d’une organisation. Il faut pouvoir apporter une preuve. Construire le dispositif global qui permet de sécuriser cette preuve nécessite de répondre précisément à des questions qui n’ont rien de théorique. Qui et dans quel délai pour reprendre une activité ? Avec quelles compétences ? À quel coût ? Une ETI n’aura pas les mêmes moyens qu’un grand groupe international ou qu’un acteur public. Elle n’a d’ailleurs pas besoin de reproduire leur modèle. Mais un point commun persiste : le rôle essentiel du CIO, qui doit faire le grand écart entre l’impératif de délivrer aujourd’hui, tout en protégeant la capacité de l’organisation à choisir demain.
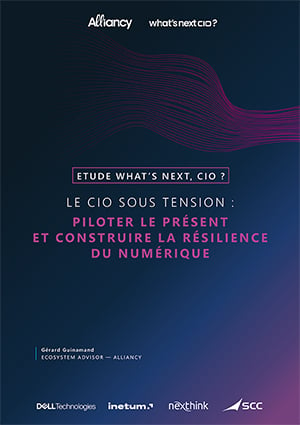
Étude What's next, CIO ? 2026
Le CIO sous tension : piloter le présent et construire la résilience du numérique
Dépendances technologiques, pression budgétaire, géopolitique, IA agentique : les CIO doivent répondre aux attentes immédiates du business tout en préparant leur organisation à résister aux chocs. À partir d'entretiens avec des dirigeants du numérique d'Enedis, Thales, EDF Commerce, RTE, Transdev ou de la Police nationale, cette deuxième étude What's next, CIO ? de l'année aborde la résilience comme un enjeu de gouvernance stratégique et propose cinq leviers d'action, un modèle de maturité et une to-do list du CIO.