cyberbranle-bas
Menace cyber “grave et inédite”, Lecornu fait passer la protection de l’État avant l’innovation
À l’issue d’une réunion au SGDSN, Sébastien Lecornu a jugé la menace cyber “grave et inédite”. Le Premier ministre assume de flécher les crédits vers la protection plutôt que l’innovation.
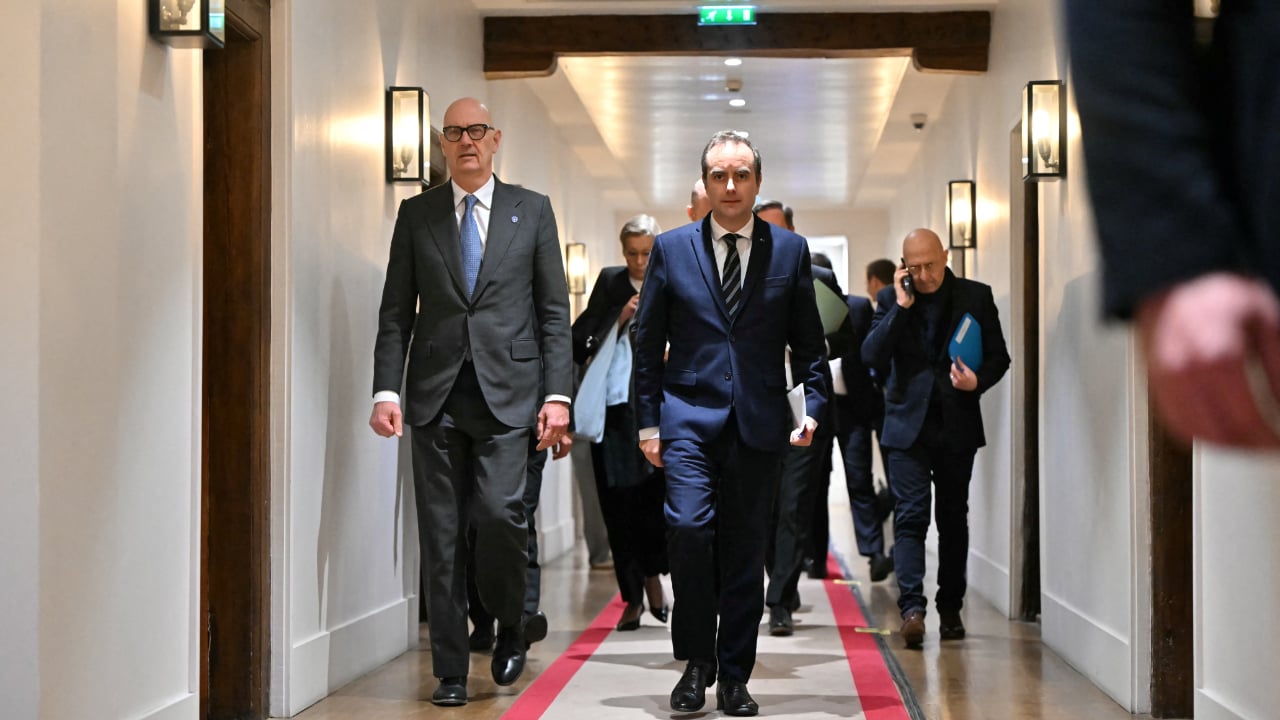
Branle-bas de combat au sommet de l’État. Jeudi 19 novembre, Sébastien Lecornu a réuni cinq ministres au secrétariat général de la Défense et de la Sécurité nationale (SGDSN), parmi lesquels Roland Lescure, ministre de l’Économie, et Anne Le Hénanff, ministre déléguée chargée de l’Intelligence artificielle et du Numérique, pour faire face à une menace informatique qu’il juge “particulièrement grave et inédite”. Le Premier ministre ne se montre guère optimiste : “rien ne laisse à penser (...) que les choses vont s’arranger”, a-t-il prévenu lors d’une conférence de presse consacrée à un plan de “renforcement” de la cybersécurité. Nicolas Roche, à la tête du SGDSN, Vincent Strubel, directeur général de l’Anssi, et Walter Arnaud, directeur interministériel au numérique, participaient aussi à la réunion.
Pour le chef du gouvernement, la France a été un des premiers pays à être exposés, rejointe depuis par pas mal de pays d’Europe. Il y a donc, selon lui, "quelque chose qui est systémique et qui est assez global”. Ces derniers mois ont en effet été marqués par une succession de pannes et de cyberattaques contre des entreprises et des organismes publics, comme celle qui a frappé une filiale du groupe La Poste le week-end dernier. En octobre, une attaque attribuée par Paris à l’Iran avait par ailleurs ciblé des centaines de réfrigérateurs connectés, provoquant d’importantes pertes de marchandises.
Un “serrage de vis” dans les ministères
La conférence de presse n’a pas donné lieu à de nouvelles annonces, mais elle a acté un changement de doctrine budgétaire. Sébastien Lecornu a évoqué un “serrage de vis” au sein des services de l’État et des ministères beaucoup plus dur que celui envisagé il y a six mois. Les crédits seront désormais fléchés uniquement à la cybersécurité plutôt qu’à l’innovation. “Pendant des années, entre 1 euro sur un usage nouveau, une application nouvelle ou 1 euro sur la cyberprotection pure, la tentation était davantage d’aller sur un usage numérique nouveau. (...) Désormais, on inverse cette tendance. C’est un choix politique”, a-t-il expliqué. Un choix qui implique, a-t-il reconnu, “parfois d’assumer du retard sur un certain nombre d’applications nouvelles”.
Le Premier ministre a également décrit une menace aux visages multiples. Au-delà de l’action d’un certain nombre d’États, il pointe des actions cybercriminelles à des fins lucratives, mais aussi à des fins non lucratives, plus militantes, plus symboliques, que l’intelligence artificielle vient “accélérer” ou “massifier”. Surtout, au vol de données s’ajoutent désormais des cas pratiques (...) de sabotage qu’on aurait pu connaître pendant la Guerre froide.
L’IA mobilisée pour la détection et la réponse
Côté financement, Roland Lescure a détaillé l’usage des 200 millions d’euros issus de France 2030 annoncés en avril. Cette enveloppe servira à financer la recherche et le recours à l’IA sur trois volets : la “détection” des attaques, leur “simulation” pour identifier les vulnérabilités, et la “réponse” à y apporter. Le gouvernement prévoit aussi d’étendre l’opération de cybersécurité “Gigawatt” aux opérateurs énergétiques “de taille intermédiaire” et de poursuivre le développement du 17Cyber, le numéro d’assistance en ligne destiné aux victimes.
Le secteur privé n’est pas en reste. Mardi, les députés ont adopté le projet de loi qui renforce les obligations de milliers d’entreprises en matière de cybersécurité, notamment pour transposer la directive européenne NIS2. Ce texte était très attendu, mais beaucoup regrettent qu’il arrive trop tard. Il doit encore faire l’objet d’un accord entre députés et sénateurs en commission mixte paritaire, avant un vote définitif dans les deux chambres.