règlement
Le CADA veut imposer la souveraineté cloud dans les administrations européennes
La Commission européenne a proposé le 3 juin 2026 un règlement pour encadrer les usages du cloud et de l'IA dans le secteur public des 27 États membres. Le texte est encore au stade de la négociation.
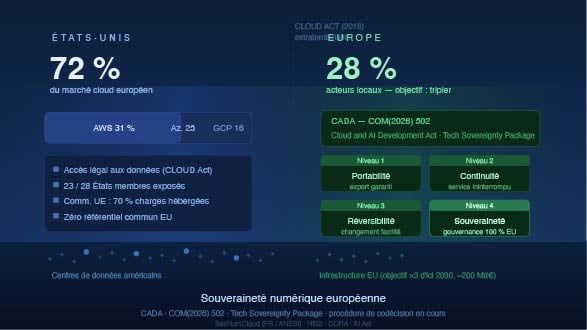
Plus de 70 % du cloud européen est entre les mains de trois entreprises américaines. Bruxelles vient de poser le premier cadre législatif pour en sortir. Le Cloud and AI Development Act (CADA), enregistré sous la référence COM (2026) 502 et intégré au Tech Sovereignty Package aux côtés du Chips Act 2.0, introduit un cadre de souveraineté à quatre niveaux d'assurance que les administrations publiques devront appliquer pour évaluer leurs prestataires cloud. Ces critères pourront être intégrés directement dans les appels d'offres, sous forme de spécifications techniques ou de critères d'attribution. Les fournisseurs devront apporter des garanties sur la portabilité des données, la continuité de service et la réversibilité des solutions. Le recours à l'open source est encouragé pour faciliter les changements de fournisseurs et renforcer la maîtrise des infrastructures numériques par les administrations. Sur le volet infrastructure, le texte vise à tripler la capacité européenne en data centers d'ici 2030, pour un coût estimé à 200 milliards d'euros majoritairement privés.
Pourquoi ce texte maintenant
La dépendance de l'Europe au cloud américain n'est plus seulement une question de parts de marché. AWS, Microsoft Azure et Google Cloud concentrent près de 72 % du marché européen, et les institutions de l'Union elles-mêmes n'échappent pas à cette réalité : en 2020, le marché Cloud II de la Commission hébergeait encore 70 % de ses charges de travail chez ces trois fournisseurs. Au-delà des chiffres, c'est la nature juridique de cette dépendance qui pose problème. Depuis l'adoption du CLOUD Act américain en 2018, les autorités américaines peuvent légalement accéder aux données stockées par des entreprises américaines, y compris sur des serveurs situés en Europe. Concrètement, 23 États membres sur 28 externalisent aujourd'hui des fonctions aussi sensibles que leurs communications gouvernementales ou la supervision de leurs infrastructures critiques vers ces mêmes acteurs, sans garantie d'immunité face à ce cadre juridique extraterritorial. À cette vulnérabilité s'ajoute une fragmentation persistante : faute de référentiel commun, chaque État membre applique ses propres standards, rendant toute politique d'achat public cohérente à l'échelle de l'Union impossible à construire.
Un cadre inspiré du modèle français
Le dispositif à quatre niveaux s'inspire directement du SecNumCloud, la certification française délivrée par l'ANSSI, qui exige une gouvernance et une infrastructure 100 % européennes sans dépendance à un acteur soumis à une loi extraterritoriale. Le CADA tente de généraliser cette approche à l'échelle des 27. Le texte est porté par Henna Virkkunen, vice-présidente exécutive de la Commission chargée de la souveraineté technologique, de la sécurité et de la démocratie. Il s'articule avec l'AI Continent Action Plan, la feuille de route européenne pour faire du continent un acteur de premier plan dans l'intelligence artificielle.
Un texte encore en négociation
La proposition se trouve au tout début de la procédure de codécision, avant toute première lecture au Parlement européen et toute position du Conseil. Amendements, trilogues et adoption finale sont encore devant elle. Aucune mesure n'est juridiquement contraignante à ce stade. Le règlement doit désormais être négocié par le Parlement européen et les États membres réunis au Conseil. Aucune date d'entrée en vigueur n'est encore arrêtée. Les organisations exposées aux obligations du secteur public européen, notamment celles soumises au DORA, à NIS2 ou à l'AI Act, ne peuvent néanmoins pas attendre la résolution du trilogue pour commencer à se positionner.