cyberprotection
L’Anssi muscle son pouvoir d’intervention auprès des ministères
Face aux violations de données visant l’État, l’Anssi a lancé REACTIV ce 7 septembre 2026. L’agence pourra imposer des mesures urgentes aux ministères et centraliser la communication technique de crise.
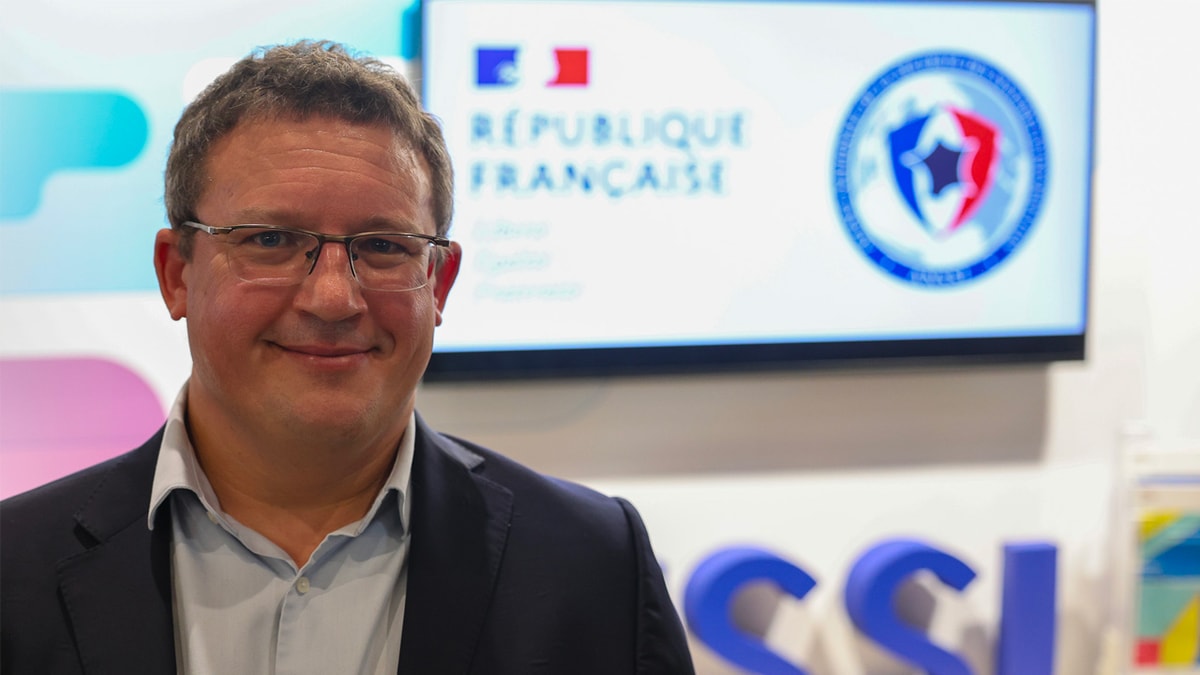
Vincent Strubel, Directeur Général de l'ANSSI
Quand les données de l’État prennent l’eau, la réponse ne peut plus attendre la prochaine réunion interministérielle. Face à l’intensification des cyberattaques liées à des violations de données dans les services publics, le Premier ministre demande à l’Agence nationale de sécurité des systèmes d’informations (Anssi) de renforcer sa capacité d’intervention auprès des ministères. L’agence annonce ce 7 septembre le lancement de REACTIV, pour REponse & ACTion Interministérielle face aux Violations de données. Le mécanisme prévoit un basculement immédiat de ses moyens opérationnels afin de traiter les compromissions de comptes utilisateurs, analyser les violations et tenter de contenir plus rapidement les exfiltrations. Surtout, l’Anssi gagne en autorité. Elle pourra faire prendre aux ministères, dans des délais contraints, les mesures jugées nécessaires pour protéger les données confiées aux administrations. Une évolution notable dans un appareil d’État où la cybersécurité reste tributaire de systèmes d’information nombreux et de chaînes de décision éclatées.

Une réponse plus verticale
REACTIV ne se résume donc pas à mobiliser davantage d’experts en cas d’incident. Le dispositif resserre aussi le pilotage de la crise autour de l’Anssi. L’agence centralisera désormais la communication technique lors d’une attaque relevant de ce type de menace et touchant les services de l’État. Elle pourra surtout exiger des actions immédiates de la part des ministères concernés. Ce pouvoir accru répond à un impératif bien connu de la gestion des cybercrises. Une compromission de compte ou une exfiltration ne laisse guère de place aux lenteurs organisationnelles. Quelques heures peuvent suffire pour aggraver l’exposition d’un système ou étendre une intrusion. Reste une inconnue de taille. Le communiqué ne précise ni les moyens humains supplémentaires affectés à REACTIV, ni les modalités d’arbitrage en cas de désaccord avec un ministère, ni les indicateurs retenus pour mesurer son efficacité. L’autorité se renforce sur le papier. Son épreuve commencera lors des prochaines crises.
Le symptôme d’une pression durable
Cette annonce intervient dans un chantier plus large. REACTIV complète la feuille de route 2026-2027 consacrée aux efforts prioritaires de sécurité numérique de l’État, dont le Premier ministre demande d’accélérer l’application. L’intensification invoquée par l’Anssi prend surtout corps à la lumière d’un été mouvementé. Fin juillet, une intrusion dans un système de l’Éducation nationale a pu entraîner l’exfiltration de données personnelles d’un nombre important d’agents, après l’usurpation d’un compte professionnel. En août, la DGFiP a révélé plusieurs accès illégitimes intervenus depuis juin. L’un d’eux a permis de consulter et d’extraire des données fiscales ou cadastrales concernant 678 000 particuliers et professionnels. Là encore, des identifiants usurpés ont ouvert la porte. Cette succession éclaire le choix de renforcer la réaction interministérielle. Elle pose aussi une question moins confortable. Accélérer la réponse réduit les conséquences d’une intrusion, mais ne dispense pas l’État de traiter les faiblesses d’accès et d’authentification exploitées en amont.