european cyber week
“La menace n’attend pas” : l’Anssi et les armées sonnent la mobilisation
À l’European Cyber Week, organisée à Rennes du 16 au 19 novembre, les responsables de la cyberdéfense française ont insisté sur la montée des tensions géopolitiques et l’évolution des menaces.
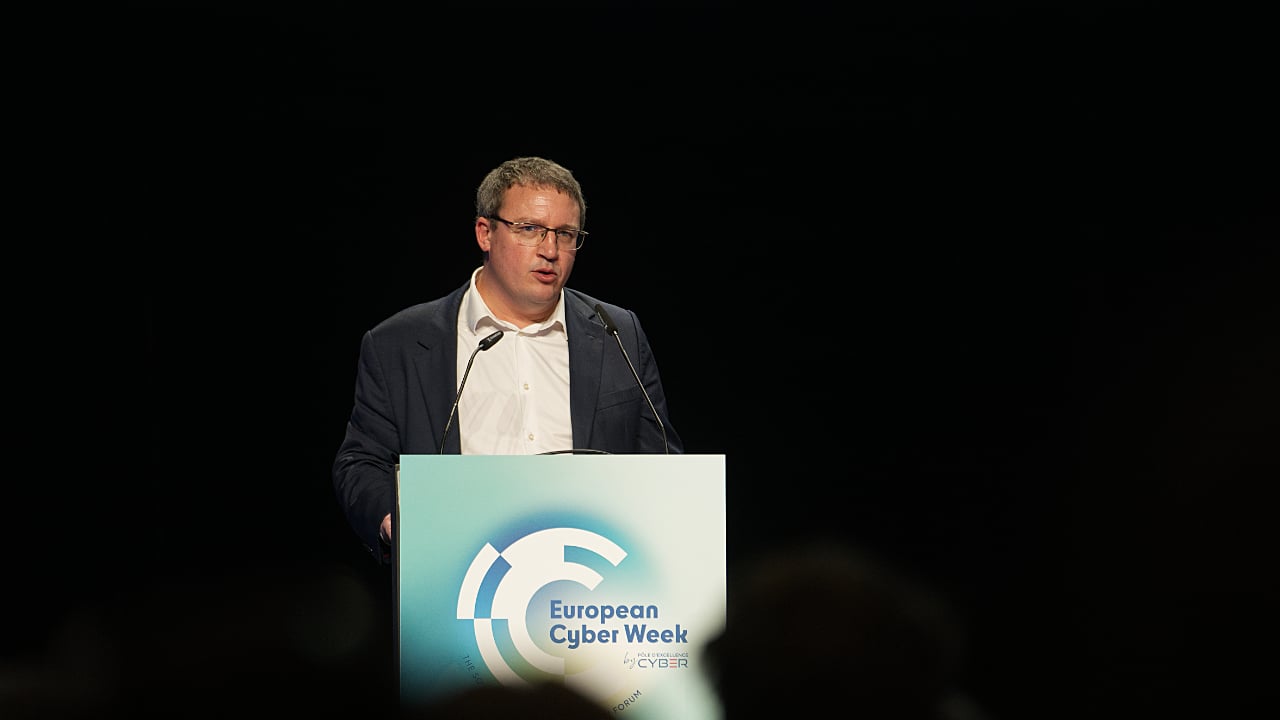
Vincent Strubel, directeur général de l'Anssi (Agence nationale de sécurité des systèmes d'information)
“Le projet de loi Résilience a été adopté en vote solennel à l’Assemblée nationale il y a quelques minutes.” L’annonce du directeur général de l’Anssi, Vincent Strubel, a été saluée par une salve d’applaudissements dans la nef accueillant l’European Cyber Week (ECW). Au Couvent des Jacobins, à Rennes, l’écosystème de la cybersécurité a bien conscience de l’importance de cette transposition de la directive européenne NIS 2. Après cette avant-dernière étape, validée le 17 novembre, restent désormais l’examen de la commission mixte paritaire et, enfin, l’élaboration du texte d’application. “Il sera entièrement entre nos mains et je vous promets que nous n’avons pas l’intention de traîner”, a annoncé Vincent Strubel. Il reviendra ensuite aux entités concernées de se mettre en conformité. Un travail urgent car “la menace n’attend pas”, insiste-t-il. Pour illustrer son propos, il s’est appuyé sur la longue liste des cyberattaques qui ont frappé des organisations françaises ces derniers mois. En tête, le récent piratage des systèmes de refroidissement de supermarchés attribué à l’Iran. De niveau technique “très moyen”, l’incident a été qualifié de “scandaleux” par le vice-amiral d’escadre Arnaud Coustillère, président du Pôle d’excellence cyber, à la tête de l’ECW. De son côté, l’Anssi parle même d’une “hérésie” tant les failles dans les systèmes de cybersécurité des grands groupes de distribution, qui possèdent pourtant les compétences nécessaires, étaient béantes. “Nous avons construit le numérique dans les dividendes de la paix. Il est urgent de corriger ces faiblesses laissées dans l’insouciance de l’époque”, analyse le directeur général de l’Agence.
L’attribution, un signal géopolitique
Si cet incident a permis d’incarner le credo de la cybersécurité, à savoir que la sécurité d’une chaîne s’évalue à la solidité de son maillon le plus faible, il revêt également une signification plus politique, largement commentée lors de l’événement. Historiquement, la France a privilégié une certaine discrétion dans le traitement des cyberattaques. Le 9 novembre, le sabotage des systèmes de refroidissement des réfrigérateurs des supermarchés a pourtant été attribué à l’Iran. “J’y vois un changement de stratégie de l’État, qui a été amorcé avec la création de Viginum”, estime le vice-amiral, interrogé par la rédaction. L’instance a d’abord attribué techniquement des attaques à la Russie. “Nous savons que l’Iran et la Russie ont des accointances. C’est clairement la posture diplomatique de la France qui s’exprime”, poursuit-il. Face à une attaque ciblée à la portée symbolique forte et au climat de peur qu’elle a suscité, le ministre des Affaires étrangères, Jean-Noël Barrot, a déclaré “ne rien s’interdire” concernant d’éventuelles mesures à l’encontre de l’État iranien. Pas de contre-attaque en vue pour autant. La France peut recourir à tout moyen à sa disposition : diplomatique, légal, policier ou pénal. “Au niveau européen, il y a beaucoup de choses à faire”, souligne Emmanuel Naëgelen, officier général commandant de la cyberdéfense (COMCYBER).
Vers une conflictualité assumée
Cette attribution au caractère presque inédit est une manière pour les nations de s’envoyer des signaux dans un monde marqué par les menaces hybrides. “Quand il y a un missile qui tombe, l’attribution est extrêmement rapide. Dans le cas présent, cela montre une normalisation du combat dans l’espace numérique”, compare le vice-amiral. “Nous sommes dans une confrontation, dans un usage de la force qui va s'accentuer”, conclut-il. Il évoque ici le conflit armé à l’horizon 2029-2030, annoncé par les états-majors occidentaux il y a environ un an. Les différentes instances multiplient les initiatives pour anticiper cette échéance.
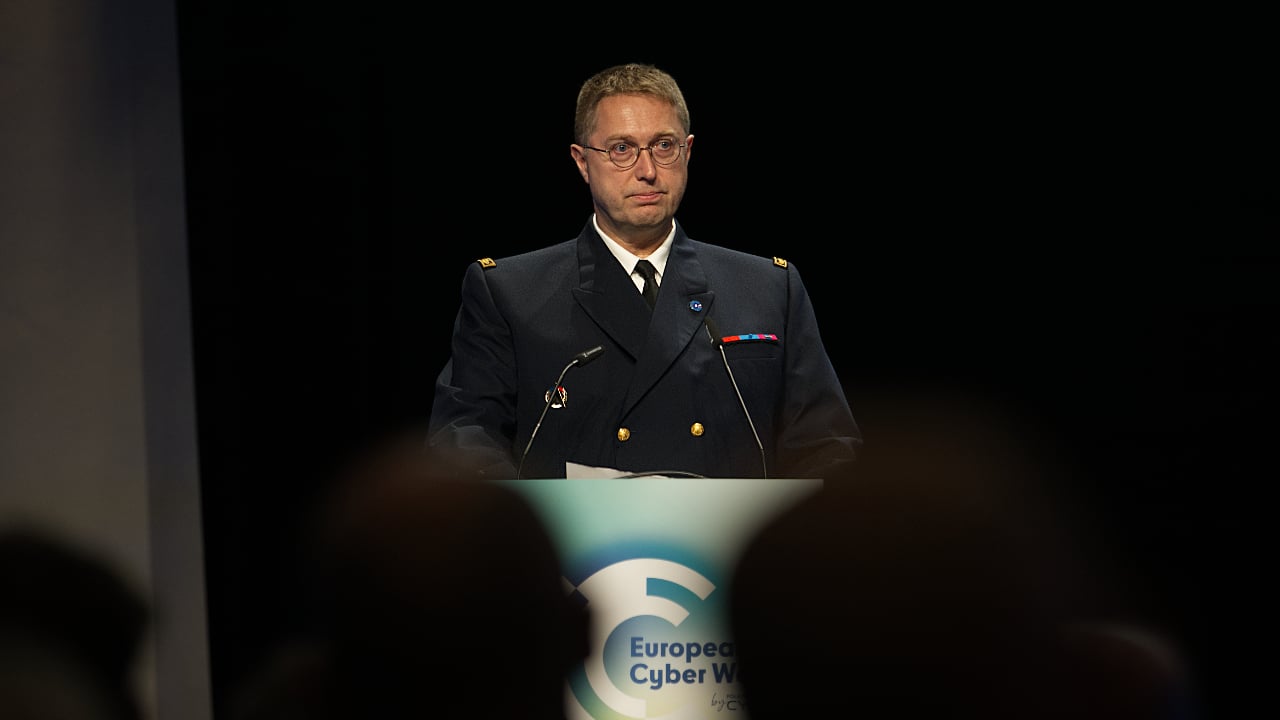
Frédéric Bouyer, directeur de DGA Maîtrise de l’information
“Nous devons nous préparer opérationnellement. Nos cyber-combattants doivent s’entraîner, se former. Et il faut qu’on développe des coopérations internationales”, déclare Emmanuel Naëgelen, citant la Suède, la Belgique ou encore les Pays-Bas. De son côté, la Direction générale de l’armement (DGA) bouscule ses habitudes. Chargée d’équiper les forces, elle connaît un déplacement partiel du pilotage de ses programmes. “Nous introduisons des méthodes de travail agiles, en temps courts, ce qui est nouveau pour la DGA”, a déclaré Frédéric Bouyer, directeur de DGA Maîtrise de l’information, spécialisée dans le domaine de la guerre numérique. Et lorsqu’il faut accélérer les activités, l’intelligence artificielle s’impose.
L’IA, accélérateur de cyberdéfense
“Nous avons mené des expérimentations d’automatisation et d’autonomisation de chaînes de production cyber à base d’IA”, raconte-t-il. Cette technologie permet ainsi d’accompagner les projets de Command and Control, des systèmes d’information qui permettent de piloter, superviser et commander les opérations de la DGA, en coopération avec l’Agence ministérielle de l’intelligence artificielle de défense (AMIAD) ou encore l’état-major des armées. “L’intelligence artificielle redessine déjà les règles du jeu, de l’attaque à la défense”, continue le représentant de la DGA. Il cite comme une rupture technologique la sortie de Claude Mythos en juin dernier et sa capacité à rechercher et exploiter des vulnérabilités. “Il n’y a pas un métier de la cybersécurité qu’on ne puisse transformer grâce à l’IA”, a commenté Vincent Strubel. Il ajoute que les difficultés d’accès aux modèles frontières ne constituent pas nécessairement un frein à cette transition. Selon lui, les modèles ouverts peuvent être extrêmement convaincants “avec un bon harnais”. Les acteurs de la cybersécurité n’ont donc pas nécessairement besoin d’attendre les modèles frontières pour accélérer l’adoption de l’IA. Un enjeu essentiel. “Il faut bien avoir en tête qu’on est en train de perdre la course de vitesse face à des attaquants qui utilisent déjà l’IA comme un multiplicateur de force”, a assuré le directeur de l’Anssi. Une course dans laquelle la transposition de NIS 2 ne constitue qu’un point de départ. Une fois le texte d’application publié, des milliers d’entités devront rattraper un retard accumulé pendant des années. Le piratage des supermarchés l’a rappelé : l’adversaire n’attendra pas que tout le monde soit prêt.