réglementation
NIS 2 : l’Assemblée adopte enfin la loi qui impose la cybersécurité à 18 000 entités
Avec deux ans de retard sur le calendrier européen, les députés ont voté le projet de loi transposant NIS 2. Plus de 18 000 entités devront renforcer leur cybersécurité d’ici fin 2028.
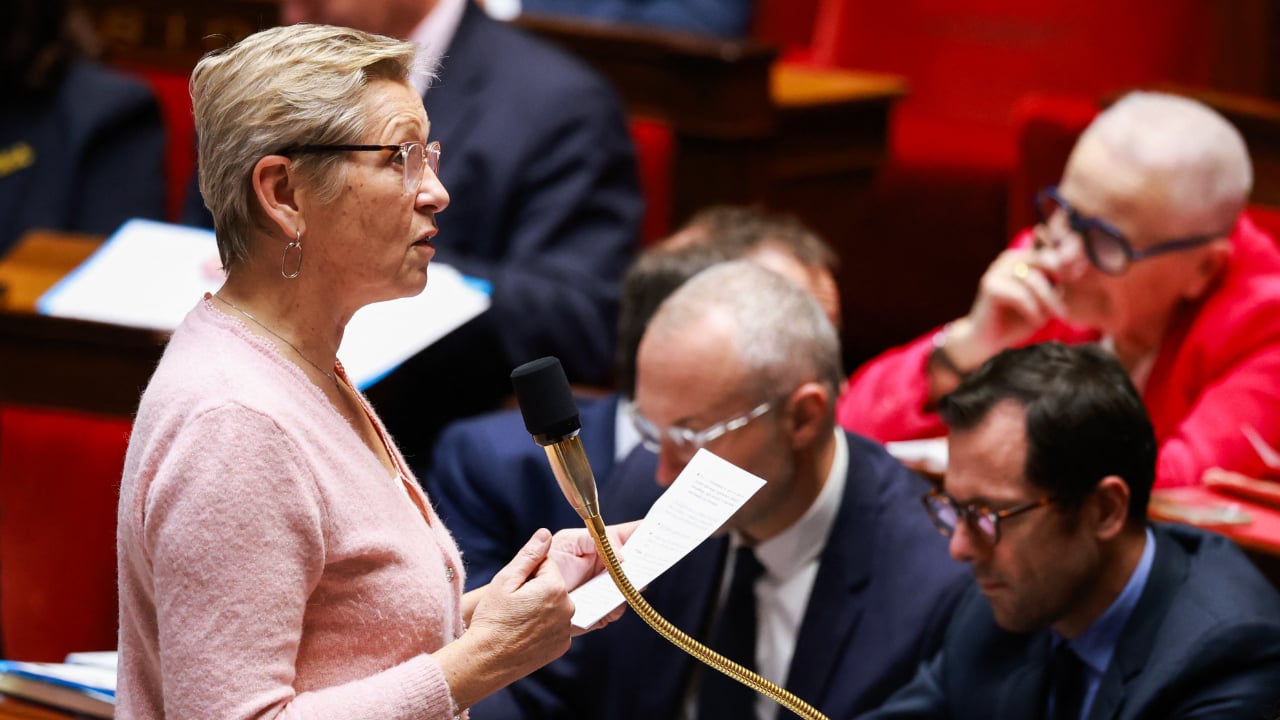
La France rattrape enfin son retard. Mardi, l’Assemblée nationale a adopté par 464 voix contre 64 le projet de loi qui transpose la directive européenne NIS 2 et renforce les obligations de milliers d’entreprises en matière de cybersécurité. Tous les groupes politiques ont voté pour, à l’exception de La France insoumise. Le texte doit encore faire l’objet d’un accord entre députés et sénateurs en commission mixte paritaire, avant un vote définitif dans les deux chambres.
Le calendrier n’est pas anodin. Les fuites de données se multiplient depuis plusieurs années, de France Travail au fisc en passant par l’Urssaf. Ce week-end encore, une filiale du groupe La Poste a annoncé avoir subi mi-septembre une cyberattaque de grande ampleur, qui a conduit au vol des coordonnées de 22 millions de personnes. En octobre, une attaque attribuée par la France à l’Iran a visé des centaines de réfrigérateurs connectés, entraînant des pertes importantes de marchandises.
18 000 entités dans 18 secteurs critiques
Pour la ministre chargée du Numérique, Anne Le Hénanff, le texte opère “un véritable changement de paradigme en matière de cybersécurité pour les entreprises, en imposant leur sécurisation”. Un changement d’échelle qui vaudra aussi “pour la filière cybersécurité française qui va devoir accompagner cette mise en conformité”, ainsi que pour l’Agence nationale de la sécurité des systèmes d’information (Anssi), “qui verra ses pouvoirs de contrôle renforcés”, a-t-elle souligné durant les débats.
Très technique, le projet de loi transpose en droit français trois directives européennes. La première actualise le dispositif de sécurité des activités d’importance vitale, qui encadre les infrastructures critiques. La dernière concerne le secteur financier. Mais c’est la transposition de NIS 2 qui concentre l’attention. Selon la ministre, plus de 18 000 entités réparties dans 18 secteurs critiques, comme l’énergie, la santé ou les transports, seront soumises à de nouvelles obligations “en matière de gestion des risques, de sécurisation des sous-traitants” ou “de notification des incidents” à l’Anssi. Les manquements pourront être sanctionnés, notamment par des amendes importantes. Le projet de loi prévoit également que le Premier ministre élabore une “stratégie nationale” de cybersécurité, mise à jour tous les trois ans.
La pédagogie avant la sanction
Les entités concernées bénéficieront toutefois d’un “temps d’adaptation”, a précisé le directeur général de l’Anssi, Vincent Strubel, lors de son audition à l’Assemblée. L’agence misera d’abord sur “de la pédagogie”, avec “une escalade vers la sanction de manière progressive”. L’objectif est d’atteindre la conformité complète de l’ensemble des entités “d’ici la fin 2028”.
Une progressivité jugée indispensable par une partie des élus. “Ces obligations devront être accompagnées et proportionnées. Je pense aux PME et aux petites collectivités. Protéger ne doit pas vouloir dire asphyxier”, a averti mardi la députée Les Républicains Virginie Duby-Muller.
Deux ans de retard sur Bruxelles
Le texte arrive tard. La date limite de transposition de deux des directives était fixée au 17 octobre 2024, et la Commission européenne a engagé début juillet un recours contre trois pays, dont la France, pour non-transposition de l’une d’elles. “Incontestablement, on aurait probablement eu des attaques moins efficaces et peut-être moins d’attaques” si le texte avait été adopté plus tôt, a reconnu auprès de l’AFP le député Renaissance Éric Bothorel, l’un des rapporteurs. Il souligne néanmoins que de nombreuses entreprises ont commencé à se préparer sans attendre.
Les messageries chiffrées au cœur du débat
Adopté par le Sénat en mars 2025, le texte a notamment été ralenti par un vif débat sur les messageries chiffrées comme Signal, Telegram ou WhatsApp. Les députés ont finalement supprimé un article introduit par les sénateurs, qui visait à garantir leur inviolabilité en inscrivant dans la loi l’interdiction des “portes dérobées” (backdoors), ces mécanismes qui obligeraient les messageries à ouvrir certains accès aux autorités.
Selon le ministre de l’Intérieur, Laurent Nuñez, cet article était rédigé de manière “trop large” et menaçait de compromettre certaines “techniques de renseignement déjà mises en œuvre”. C’est précisément cette suppression qui a motivé le vote contre de La France insoumise. Jugeant primordial de protéger le chiffrement, le député René Pilato (LFI) a dit craindre que des “portes dérobées” permettant de “lire ce que s’écrivent des millions de gens” soient un jour mises en place.