cyber quantum
Post-quantique, les banques veulent migrer, pas expérimenter
Mercredi 18 novembre, au World Quantum Cannes Festival, BNP Paribas et Bank of Ireland ont exposé les obstacles techniques et stratégiques de leur migration cryptographique, entre dépendances et arbitrages.
“Nous avons commencé notre migration sans attendre un inventaire complet”, a révélé Jules Ferdinand Pagna Disso, responsable du risque quantique chez BNP Paribas, lors du World Quantum Cannes Festival ce mercredi 18 novembre. La banque s'appuie sur ses outils de gestion des certificats pour identifier ses premiers systèmes critiques. Une méthode pragmatique face à l'ampleur du chantier. “Je préfère ne pas entrer dans le débat sur la date d'arrivée d'un ordinateur quantique capable de casser nos systèmes cryptographiques. Cela nous permettrait de repousser le problème à l'année suivante, puis à celle d'après”, a prévenu Francis Gorman, responsable du centre d'expertise en sécurité de Bank of Ireland. Les deux établissements refusent de suspendre leurs investissements à l'émergence d'une machine quantique suffisamment puissante. La menace concerne autant la confidentialité des données que l'authenticité des transactions et des logiciels. Une rupture des mécanismes de confiance pourrait paralyser des pans entiers de leurs activités. Le compte à rebours a commencé, sans date certaine pour son échéance.
2030, une échéance sans obligation générale
La feuille de route européenne fixe un cap, mais laisse aux entreprises la responsabilité de leurs arbitrages. Publiée en juin 2025, elle recommande d'engager la transition vers la cryptographie post-quantique (PQC) avant fin 2026 et de protéger les usages à haut risque d'ici 2030. “Nous n'avons pas de mandat. Il s'agit d'une recommandation”, a rectifié Alessia Bizzarri, responsable de la supervision stratégique des technologies émergentes à la direction générale CONNECT de la Commission européenne. Le secteur bancaire doit néanmoins composer avec ses obligations réglementaires et ses cycles d'investissement. Le retard est déjà mesurable. Selon une enquête de l'Autorité bancaire européenne publiée en novembre 2026, seules 8 % des banques interrogées disposent d'une feuille de route PQC opérationnelle, contre 45 % encore au stade conceptuel. “Ce n'est pas un correctif de sécurité à appliquer au système. C'est une transition de grande ampleur”, a-t-elle insisté. Les échéances européennes donnent une direction, sans résoudre la question des moyens. Chaque établissement doit déterminer ses priorités, identifier les actifs exposés et répartir l'effort entre des entités aux contraintes distinctes.
Les legacies grippent la migration
Le calendrier se heurte à des architectures conçues sans anticipation de la menace quantique. Une application bancaire repose sur des réseaux, des bases de données, des services d'identité et des systèmes de gestion des clés, souvent mutualisés. “Je distingue une planification verticale et une planification horizontale”, a expliqué Francis Gorman. La première sécurise l'application, la seconde traite ses dépendances. Certains algorithmes post-quantiques augmentent fortement la taille des clés ou des signatures. Un changement peut donc affecter les performances du réseau, voire imposer le remplacement d'équipements incompatibles. “Si une entité de la banque ne dispose d'aucun budget pour les deux prochaines années, comment fait-on ?”, a interrogé Jules Ferdinand Pagna Disso.
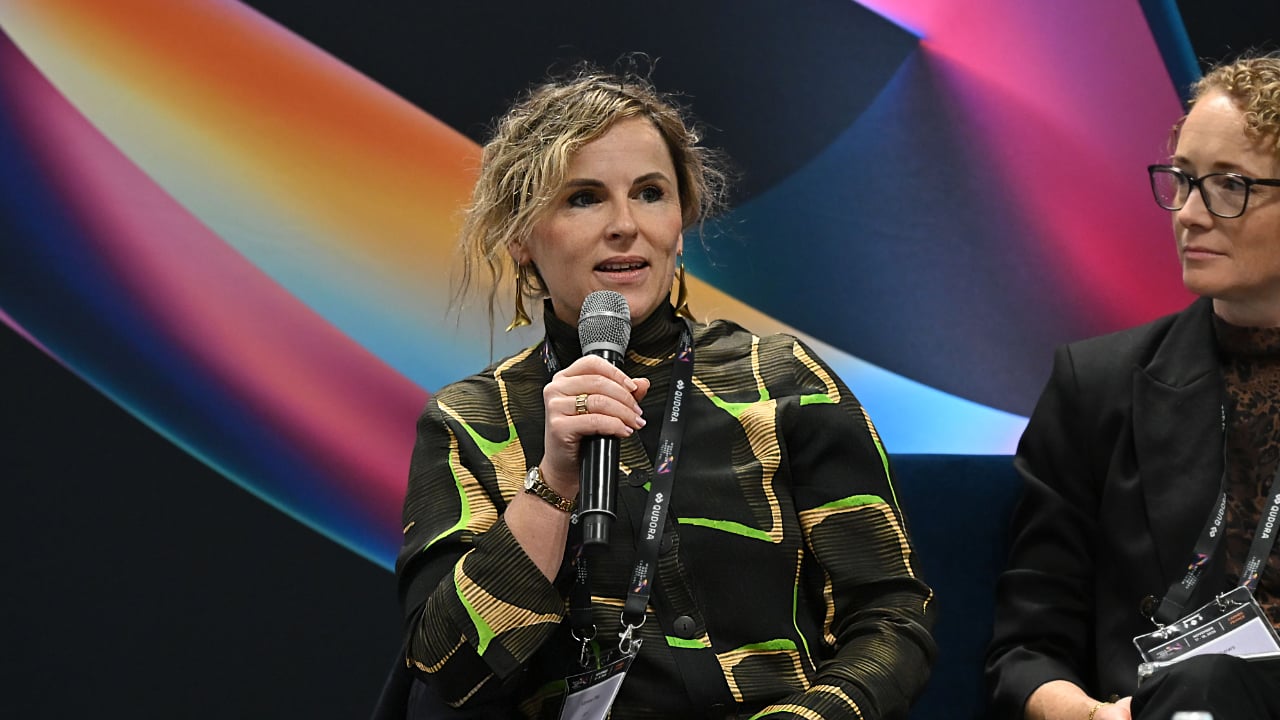
Vanesa Diaz, CEO Luxquanta
La fragmentation des budgets menace la cohérence de la migration. Bank of Ireland prévoit d'intégrer les exigences cryptographiques aux renouvellements technologiques, aux achats et aux contrats fournisseurs. Les compétences constituent un autre point de friction. “Le problème de nombreuses solutions de chiffrement ne vient pas de l'algorithme, mais de son implémentation”, a souligné le responsable du risque quantique de BNP Paribas. La banque doit aussi trouver les experts capables de conduire cette transformation. Une erreur d'intégration pourrait fragiliser des systèmes pourtant équipés d'algorithmes résistants.
La Chine creuse le fossé avec la QKD
La cryptographie post-quantique repose sur des problèmes mathématiques réputés résistants aux attaques quantiques. La distribution quantique de clés (QKD) exploite les propriétés de la physique quantique pour sécuriser leur échange. “Aujourd'hui, la QKD représente davantage un problème qu'une solution pour nous”, a tranché Jules Ferdinand Pagna Disso. BNP Paribas a testé cette technologie, mais son adoption dépend aussi des infrastructures et des partenaires externes, notamment les réseaux de paiement. “Nous pouvons sécuriser une liaison avec un centre de données en une demi-journée”, lui a rétorqué Vanesa Diaz, directrice générale de LuxQuanta. Le débat dépasse les banques. La Chine a pris une avance considérable dans le déploiement des réseaux QKD, tandis que les États-Unis privilégient la PQC. L'Europe investit dans les deux approches. “Ce ne sont pas des technologies interchangeables”, a insisté Lisa Matthews, directrice générale de KETS. La QKD conserve des contraintes matérielles et ne résout pas seule l'authentification. Elle pourrait néanmoins offrir une protection complémentaire face à d'éventuelles failles futures des algorithmes post-quantiques. La question porte autant sur leur robustesse à long terme que sur leur capacité à s'intégrer aux réseaux existants.
47 jours pour renouveler la confiance
Ces arbitrages technologiques s'inscrivent dans une transformation plus large des mécanismes de confiance numérique. Une première échéance se profile, indépendamment du Q-Day. Depuis mars 2026, la durée maximale des certificats TLS publics est passée à 200 jours. Elle tombera à 100 jours en mars 2027, puis à 47 jours en 2029. Cette accélération impose une automatisation accrue de leur émission et de leur renouvellement. “Des entreprises laissent déjà expirer leurs certificats alors qu'elles doivent les renouveler tous les deux ou trois ans”, a relevé Jules Ferdinand Pagna Disso. Les banques doivent moderniser leurs mécanismes de confiance tout en préparant leur résistance aux futures attaques quantiques. “Il faut un programme de résilience cryptographique, pas simplement un programme quantique”, a défendu Francis Gorman. La menace dépasse la confidentialité des données interceptées aujourd'hui pour être déchiffrées demain. Elle concerne aussi la falsification des signatures numériques, susceptible de compromettre l'authenticité d'un logiciel ou d'une transaction. “Il faut comprendre ce qui menace notre capacité à fonctionner et à maintenir la confiance dans toute la chaîne numérique”, a poursuivi le responsable de Bank of Ireland. Pour les établissements financiers, la première échéance ne sera donc pas nécessairement celle du Q-Day, mais celle de leurs propres infrastructures.