réglementation
Un an après l’application effective de DORA : le retour des acteurs concernés
Faiblesse face aux américains ou obligations trop rigoureuses appellent à des adaptations du règlement DORA, un an après sa mise en œuvre effective.
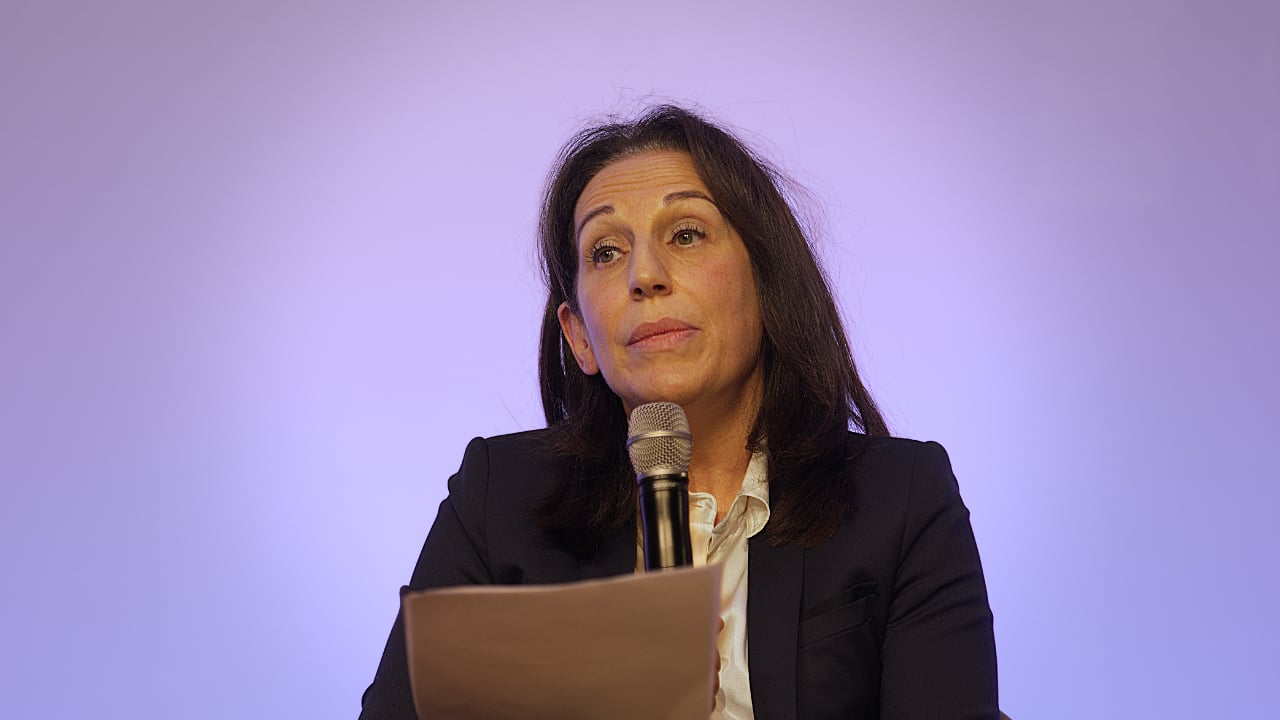
Séverine Zerbib, directrice juridique marketing et réglementaire d’Orange Business
Il y a un an, les prestataires critiques de services TIC du secteur financier étaient officiellement désignés. Cela a constitué le véritable top départ du Digital Opérationnel Résilience Art (DORA). Ce règlement prolonge les enjeux de sécurité financière au champ cyber en s’intéressant, non plus seulement aux acteurs financiers, mais aussi à leurs prestataires technologiques, longtemps restés un angle mort. Dix-neuf acteurs ont été identifiés comme critiques, dont deux Français : Orange et Capgemini. Depuis, tous sont audités. Du côté d’Orange, l’audit dure depuis un an. Et son résultat n’est pas attendu avant février 2027. Cela n’a pas empêché la désignation de l’opérateur d’être reconduite pour 2027. Selon Séverine Zerbib, directrice juridique marketing et réglementaire d’Orange Business, cette longueur tient à l’entité chargée de l’audit, qui a pris le temps de comprendre l’entreprise : "Il fallait qu’ils s’approprient nos logiques et nos activités", déclare-t-elle. De son côté, Orange devait démontrer la solidité de ses dispositifs internes, qu’il s’agisse de la traçabilité des failles, des processus d’alerte ou de la gouvernance, ainsi que celle de sa liasse contractuelle vis-à-vis de ses clients financiers. Pour y répondre, le prestataire a constitué une équipe dédiée d’experts internes, en sécurité, en technique et en juridique, et fait appel à des cabinets d’avocats externes spécialisés. Premier résultat : une trentaine de points d’alerte ont été ramenés à neuf, grâce à un travail sur la gouvernance, la traçabilité et les processus. La difficulté majeure reste d’appliquer une réglementation pensée pour la finance à un opérateur télécom et IT. D’autant que l’audit porte sur l’entité Orange dans son ensemble, et non sur le service Orange Business uniquement. "Ils ont considéré que c’était l’entité dans son intégralité qui devait être conforme", précise Séverine Zerbib. Elle ajoute espérer un audit 2027 plus léger une fois cette première étape accomplie. "Ce temps long, je pense qu’il peut être réduit pour moins mobiliser les équipes, en passant sur trois à cinq mois d’audit par exemple."
Déclaration d’incidents : les « mailles du filet trop étroites » handicapent
Du côté des entités financières concernées, la mise en application effective a aussi commencé il y a un an environ. "En 2025, on avait mis un peu plus l’accent sur l’accompagnement du secteur pour se mettre en conformité. Cette année, on est déjà revenu à des actions de supervision un peu plus classiques", explique Romain Verges, chef des services de surveillance des risques technologiques de l’autorité de contrôle prudente et de résolution (ACPR). Son agence fait partie des autorités régulatrices de la réglementation, qui supervise par exemple la notification des incidents informatiques majeurs, désormais obligatoire. Pour les acteurs financiers, le sujet est sensible. Un conflit de priorité apparaît : pleine attaque, les équipes doivent d’abord rétablir l’activité, et non remplir des formulaires. Des procédures internes de gestion de crise prenant en compte cette charge administrative ont dû être mis en place. Les banques pointent aussi des "mailles du filet trop étroites". Selon Jérôme Raguenes, directeur du département numérique, paiements et résilience opérationnelle de la Fédération bancaire française (FBF), "les retours d’expériences collectés indiquent que le reporting est insuffisamment centré sur les incidents réellement significatifs. Entre 30% et 40% d’entre eux n’auraient pas dû être déclarés". L’approche par entité légale aggrave le phénomène dans les groupes mutualistes, où chaque caisse régionale est une entité distincte : les notifications se multiplient inutilement, alors qu’elles gagneraient à être centralisées au niveau du groupe. Si le secteur financier salue un texte qui harmonise le cadre réglementaire bancaire, il craint néanmoins un empilement avec les textes cyber. DORA doit cohabiter avec NIS 2, le RGPD et le Cyber Resilience Act, ce qui multiplie les canaux, les vocabulaires et les délais. Rien qu’au niveau du reporting, les horodatages diffèrent entre 4 heures, 24 heures, et 72 heures. Tout comme la gravité d’un incident ne se qualifie pas de la même façon d’un texte à l’autre. Ce risque de chevauchements et de doublons alourdit la charge administrative sans renforcer la résilience réelle.
Des périmètres incertains et des acteurs inatteignables
Le règlement impose par ailleurs des tests de résilience opérationnelle numérique réguliers, afin de repérer et corriger les vulnérabilités avant qu’un incident ne survienne. Avec des exigences renforcées pour les acteurs de grande taille susceptibles de faire peser un risque systémique. Ce point n’a pas soulevé de critiques de la part des acteurs concernés par DORA contrairement à l’autre grand pan de la conformité : la maîtrise de la chaîne de sous-traitance. Les entités doivent cartographier leurs dépendances technologiques et connaître précisément leurs prestataires et les services fournis. Elles doivent aussi constituer, fiabiliser et transmettre au régulateur un registre détaillant leurs contrats et leurs dépendances. Or le périmètre reste incertain : il est difficile de déterminer quels services et quels prestataires entrent réellement dans le champ du texte. Et la collecte, la fiabilisation et la consolidation de ces données à un instant donné représentent une charge opérationnelle et administrative très lourde avant toute remontée. Surtout, l'intégralité des contrats avec des prestataires IT doit être mis à niveau. C’est sans doute l’obligation la plus chronophage, car 100 % d’entre eux doivent respecter l’article 30 de DORA, qui impose une vingtaine de clauses que les régulateurs tiendront à vérifier. La renégociation pèse d’autant plus que le rapport de force est asymétrique. Les établissements financiers y consacrent un temps considérable et, face aux très grands acteurs technologiques, notamment américains, la balance penche en leur défaveur. Les banques réclament donc à la commission européenne des clauses ou des contrats types européens pour la rééquilibrer. Une solution bénéfiques aux acteurs financiers ainsi qu’à leurs prestataires subissant le même problème, chacun devant faire porter ces exigences à leurs propres sous-traitants.