bercyber
Bercy de la Cyber : l’État mise sur la pédagogie, NIS 2 et DORA font grincer des dents
Pour sa première édition, le Bercy de la Cyber a misé sur la pédagogie auprès des TPE et PME, mais NIS 2 et DORA ont concentré les crispations.
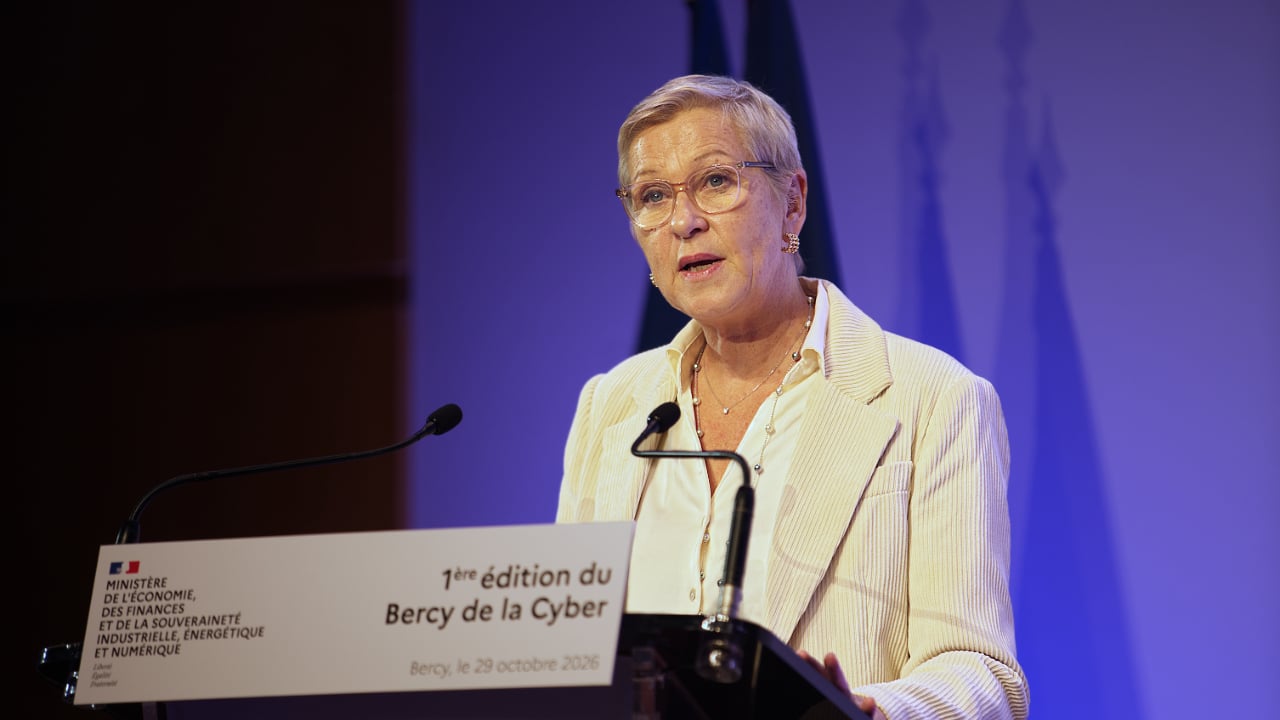
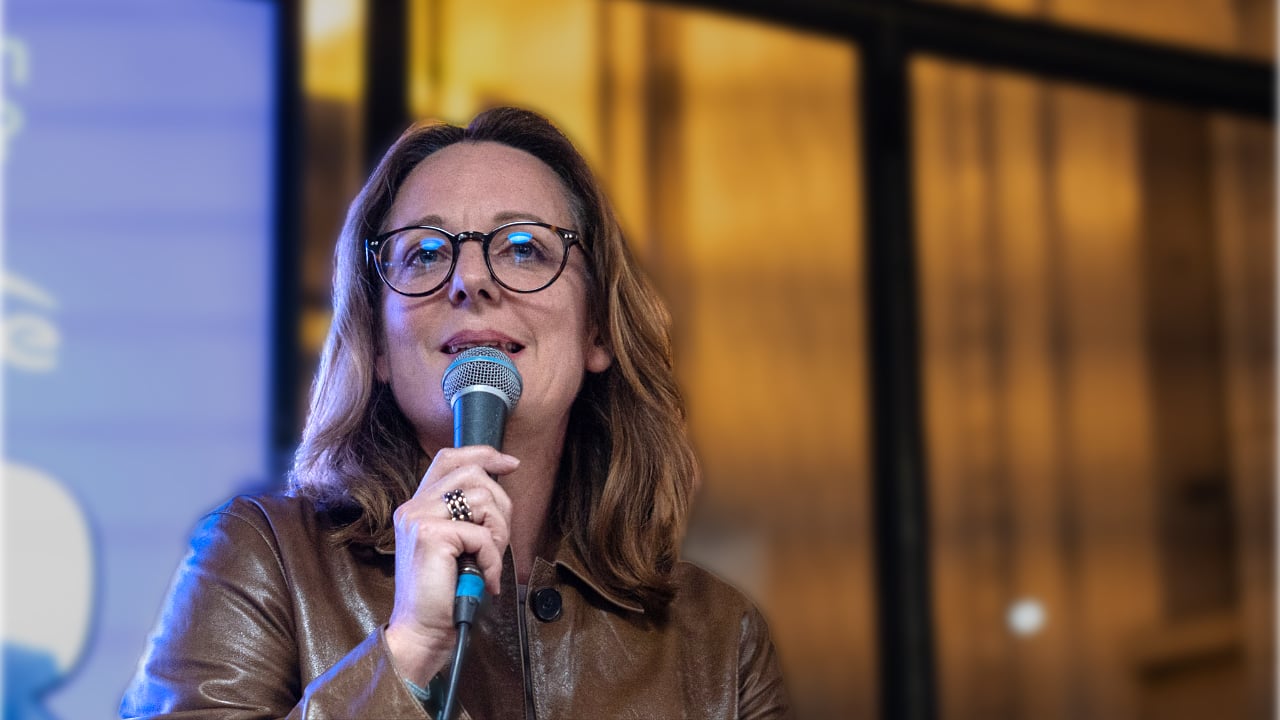
Anne Le Hénanff, ministre déléguée au Numérique
“La pédagogie passe par la répétition.” La formule, lâchée au détour d’un couloir du ministère des Finances ce 29 octobre 2026, a résumé à elle seule l’esprit de cette première édition du Bercy de la Cyber. Événement très généraliste, ce grand rassemblement ministériel aurait pu essuyer des critiques pour son manque de complexité technique. Ou bien être interprété comme une manière pour le ministère de l’Économie de montrer patte blanche après les cyberattaques essuyées cet été. Il n’en a rien été. “Je pense Bercy est dans son bon droit d’organiser une telle manifestation”, a interprété sur place Florence Puybareau, directrice du Clusif. Elle a salué l’implication de l’État sur les problématiques de cybersécurité : “Cela montre que ce n’est plus qu’un sujet de technicien”. Un constat partagé par les participants : “Que ce soit un acteur public qui l’organise, ça amène plus de poids et un discours plus désintéressé que les salons privés”, a félicité le dirigeant d’une société de cybersécurité.
Sur place, les experts cyber et les représentants d’éditeurs de logiciels se sont mêlés aux chefs d’entreprises et autres décideurs. Tous ont pu témoigner de l’annonce par vidéo du ministre de l’Économie, Roland Lescure. “5 % des budgets informatiques ministériels seront consacrés à la cybersécurité dès le budget 2027”, a-t-il annoncé, ajoutant cibler 10 % pour 2030. Une initiative complétée par la réorientation de 200 millions d’euros dans le cadre de France 2030. Un effort financier qui a été loin de convaincre tout le monde dans la salle. “Le montant est complètement ridicule”, a réagi à chaud le dirigeant d’un éditeur français.
Le dernier kilomètre
Mais, avant les millions, c’est sur la prévention que le ministre a insisté. Dégainant une métaphore qui a fait sourire l’assistance : “La cybersécurité, c’est la sécurité routière d’il y a 30 ans. L’hygiène numérique, c’est notre ceinture de sécurité.” Un adage particulièrement lourd de sens pour les TPE et PME, cibles privilégiées de la menace et cœur de cible de cet événement. Sur le terrain, le quotidien des dirigeants de petites structures relève souvent du parcours du combattant. “Dans les TPE, le chef d’entreprise doit tout faire”, a rappelé François Blanchecotte, membre du conseil national des Entreprises de Proximité (U2P), pointant un manque de temps et de compétences. D’autant plus que, comme l’a souligné Maxence Demerlé, directrice numérique du Mouvement des entreprises de France (MEDEF), la grande majorité de ces PME ont externalisé leur informatique auprès de prestataires privés. Sans maîtrise technique, l’enjeu n’est pas de transformer ces patrons en experts cyber, mais de “les sensibiliser suffisamment pour qu’ils soient en capacité de poser les bonnes questions à leur prestataire”, a-t-elle expliqué.
Pour combler ce fossé, Fabrice Bru, président du CESIN, a avancé une idée très concrète : former systématiquement chaque nouveau chef d’entreprise aux risques numériques et aux règles fondamentales dès sa prise de fonction. Un préalable indispensable pour réussir ce que le général Stéphane Bachard, directeur général adjoint de l’Anssi, a qualifié de “défi du dernier kilomètre” .
Des budgets SSI pour 2027 gelés
C’est précisément sur ce dernier kilomètre que la vulnérabilité est la plus forte, celui de la supply chain. Dans un écosystème interconnecté, la résilience d’un grand groupe dépend inévitablement de la maturité cyber de ses fournisseurs. Mais jusqu’où doit aller cette responsabilité quand il s’est agi de gérer le sous-traitant du sous-traitant ? Face à ce casse-tête opérationnel, Maxence Demerlé (MEDEF) a appelé les grandes entreprises à faire preuve de solidarité et a prôné une forme de “scoutisme numérique”. “Les plus grands doivent aider les plus petits, sinon on ne s’en sortira pas”, a-t-elle indiqué.
Pour les plus grandes entreprises, l’enjeu n’est plus tant la sensibilisation que la mise en conformité. Sur ce sujet, la matinée a été marquée par la mise en garde très directe de Fabrice Bru. Le président du CESIN a alerté sur les conséquences immédiates du retard de transposition de NIS 2 en droit français. Faute de loi votée, de nombreuses ETI et grandes entreprises ont tout simplement gelé leurs budgets SSI pour 2027, qu’il s’agisse des investissements matériels, logiciels ou des recrutements. Ce flou législatif a également un coût réputationnel. La France figurant parmi les derniers pays européens à ne pas avoir voté le texte, les responsables cyber français déplorent une perte de légitimité. Et le statut de NIS 2 de directive, et non de règlement, enterre l'espoir d'un marché européen simplifié, les transpositions et les calendriers variant d’un voisin européen à l’autre. Les industriels, eux aussi, ont tapé du poing sur la table. Ils ont compté, comme beaucoup d’acteurs, sur le Référentiel Cyber France (ReCyF) pour mettre NIS 2 en pratique, mais ne se sont guère sentis inclus dans la “logique de proportionnalité” de l’Anssi. “On ne patche pas une usine comme un serveur”, a résumé Fabrice Bru. Une adaptation est en cours de travail avec l’agence.
DORA : même les bons élèves accusent le coup
La matinée s’est achevée par un focus sur le secteur financier, un an après l’entrée en application effective du règlement DORA. Une séquence aux allures de démonstration par l’exemple, avec des banques et des assurances souvent présentées comme les “bons élèves” de la résilience numérique, déjà rompues aux contraintes prudentielles. Sauf que, sur le terrain, même les pionniers accusent le coup. Si les représentants de la Fédération Bancaire Française (FBF) et de France Assureurs ont reconnu que le texte offre enfin un cadre harmonisé et un meilleur suivi des prestataires informatiques, l’application concrète a suscité de vives revendications. Les acteurs ont d'abord dénoncé un reporting d’incidents asphyxiant et déconnecté du risque réel. Des mailles de filet trop étroites ont contraint les équipes à notifier des événements non significatifs au détriment de la gestion technique de crise. Ils ont alerté également sur le risque d’un mille-feuille européen faute de cohérence stricte entre DORA, NIS 2 et le CRA. Enfin, face aux géants technologiques mondiaux, les établissements financiers ont plaidé pour que l’Europe propose des clauses contractuelles types afin de rééquilibrer un rapport de force très asymétrique.
En clôture, la ministre déléguée au Numérique Anne Le Hénanff a rappelé que les leviers réglementaires, s’ils ont été nécessaires, ne constituent pas “l’alpha et l’oméga” de la protection numérique. Martelant une nouvelle fois que la cybersécurité relève de la responsabilité directe des dirigeants et des décideurs, elle a salué le passage à l’échelle et la maturité grandissante de “l’équipe de France de la cyber”. Fixant déjà les perspectives d’avenir pour l’écosystème, la ministre a donné rendez-vous pour une future édition du Bercy de la Cyber intégralement consacrée aux opportunités, aux impacts et aux menaces de l’intelligence artificielle