"En cybersécurité, les femmes doivent atteindre un rôle de dirigeante"
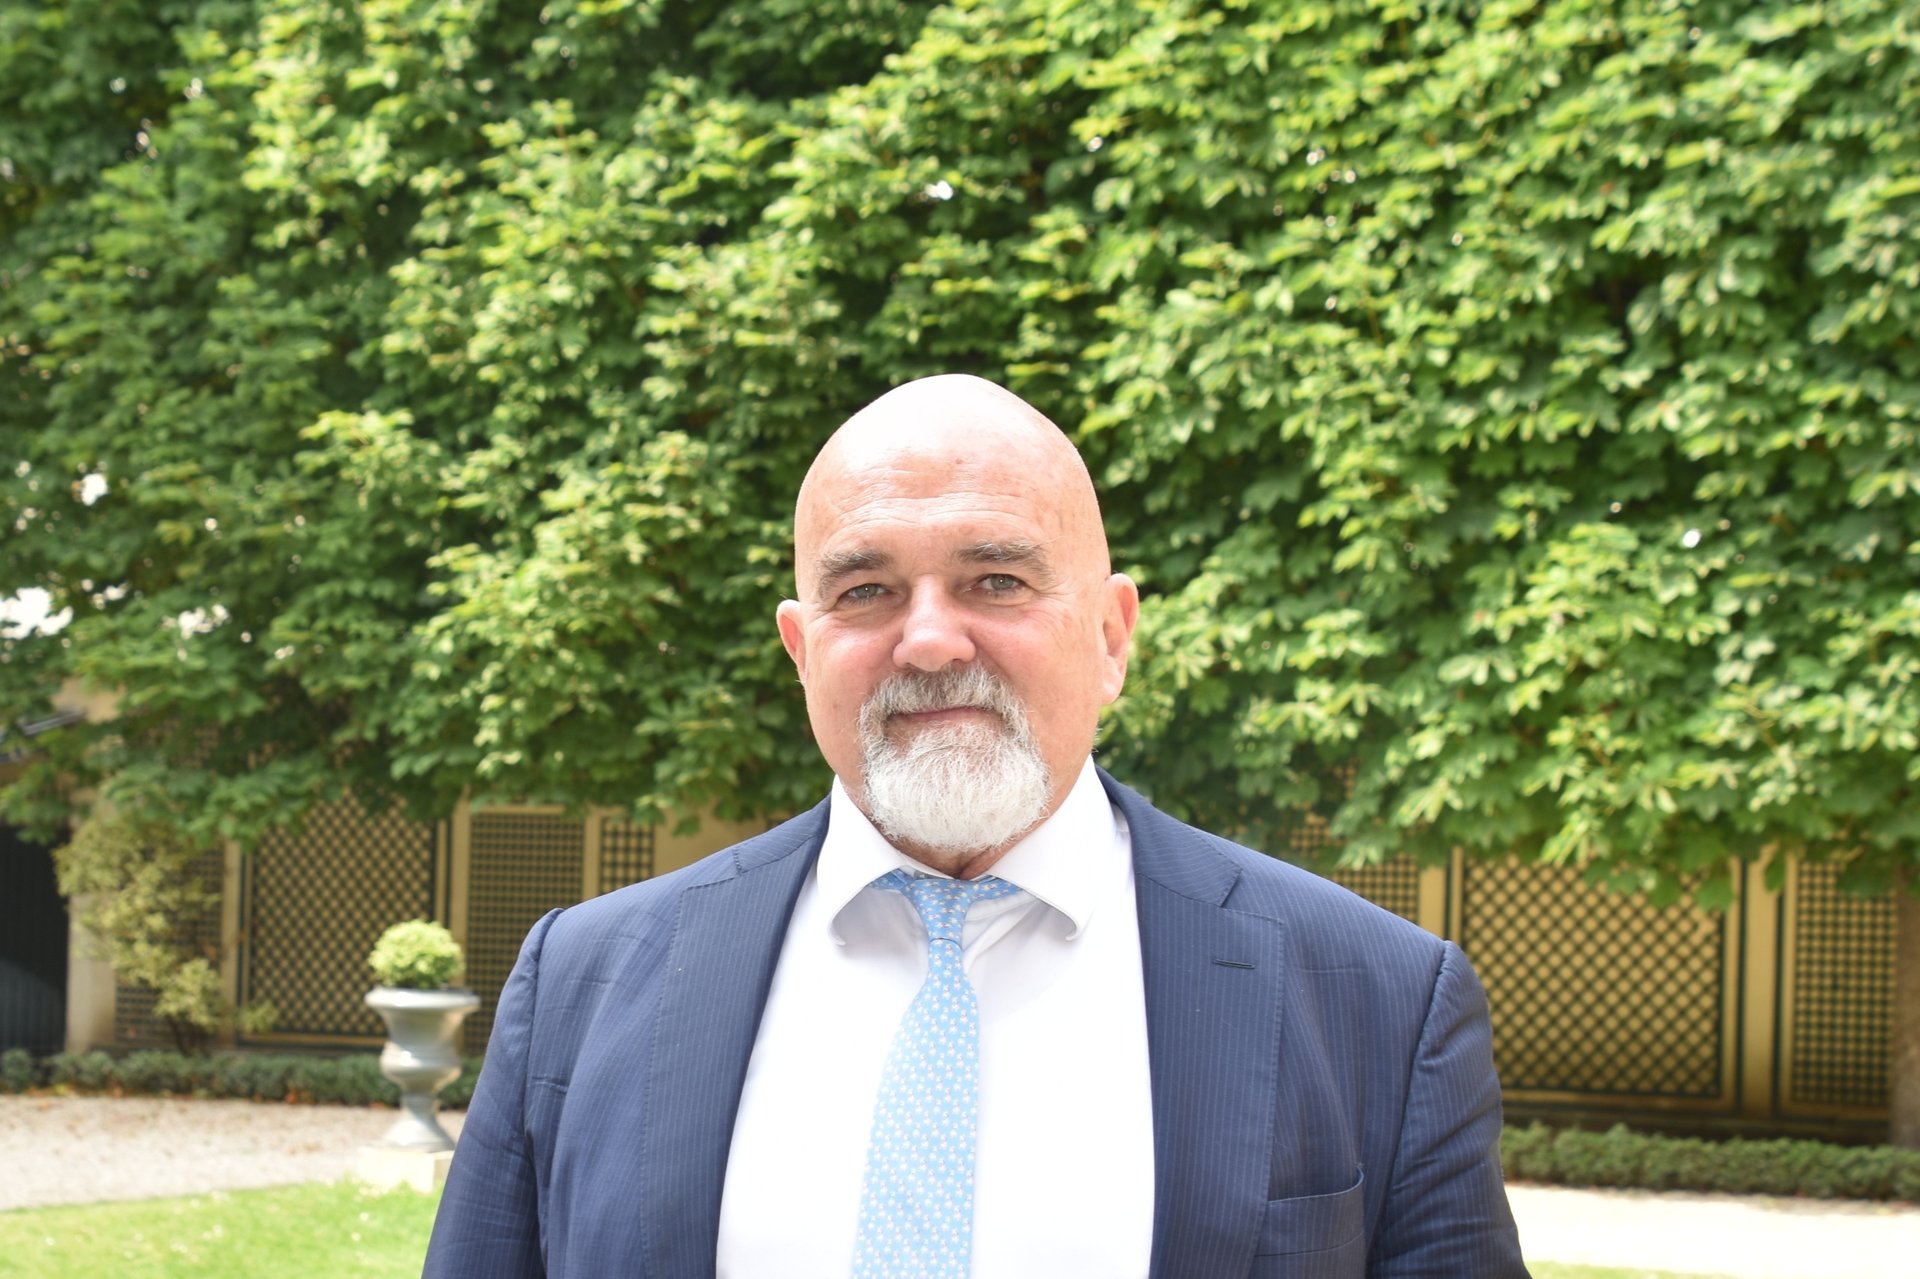
Après avoir laissé son poste fin juin à sa remplaçante Joanna Świątkowska, Luigi Rebuffi, le secrétaire général fondateur de l’European Cyber Security Organisation (ECSO) revient sur les défis de l’écosystème cyber européen. En amont du 1er septembre, Journée internationale des femmes dans le cyberespace, il détaille notamment l'enjeu persistant de la parité dans les métiers de la cybersécurité.
Quelle est l’ambition de l’European Cyber Security Organisation (ECSO), l’organisation que vous avez fondée ?
L’ECSO a pour but, depuis 2016, de former un partenariat public-privé en matière de cybersécurité européenne pour augmenter la compétitivité de l’Europe dans le secteur. Pour cela, il faut d’abord réduire sa fragmentation. Politiquement, les pays sont fragmentés par leurs intérêts économiques divergents : certains pays comme la France mettent en avant la souveraineté, d’autres sont plus atlantistes. Nous cherchons à renforcer la collaboration entre les différents acteurs, malgré leurs divers niveaux de maturité et d’intérêt. L’ECSO aide donc les dirigeants de pays et les industriels à comprendre les enjeux communs du secteur et propose des solutions possibles. C’est un travail de longue haleine car, très souvent, ces acteurs changent de fonction par la suite et le travail doit recommencer. Le développement d’une réglementation européenne aide également à faire avancer la maturité des pays. Cependant, sa mise en œuvre est lente, parfois trop complexe ou pas suffisamment adaptée à un secteur évoluant rapidement comme celui du numérique et de la cyber.
Concrètement, quelles sont les missions de l’ECSO ?
Notre organisation travaille auprès de la Commission européenne à l'élaboration des politiques européenne en matière de cybersécurité, comme le Cybersecurity Act par exemple. Au niveau industriel également, nous cherchons depuis presque 10 ans à mettre en place une politique commune, à se coordonner stratégiquement pour favoriser la collaboration internationale et la compétitivité. Cela passe par des groupes de travail, des rendez-vous pour recueillir les attentes et les points de vue des experts utilisateur ou fournisseur, des investisseurs, ou encore des échanges d’informations ou de compétences. Ces échanges permettent de créer des liens, par exemple entre les RSSI et les décideurs politiques et économiques. Enfin, l’ECSO travaille aussi sur la mise en place de plusieurs fonds public-privé.
Atteindre une souveraineté technologique européenne, est-ce réalisable ?
Pour l’instant, c’est impossible de parler de souveraineté technologique européenne, nous en sommes encore très éloignés. La cybersécurité est un sujet régalien et donc national. Chaque pays est déjà souverain en la matière puisqu’il a ses propres lois et réglementations et ils entendent le rester encore longtemps. Il serait cependant intéressant d’améliorer notre autonomie stratégique commune, c’est-à-dire une capacité de faire des choix, de décider si l’on veut être plus ou moins dépendants de certaines solutions. Pour cela, les Institutions Européennes, y compris les Agences, sont nécessaires comme lieux de rencontre et de dialogue. Cependant, il ne faut pas oublier que la réalité du marché se trouve dans le pays, dans les régions, dans les villes. Il faut améliorer le travail au niveau local par la transmission de compétences. Partager ensuite les meilleures pratiques à travers les pays permettrait de construire une « souveraineté et compétence européenne ». Il s’agirait d’une sorte d’effort fédératif, où les Etats gardent encore le nécessaire niveau d’indépendance mais agissent en commun.
Comment expliquer qu’il n’y ait pas de champions de la cybersécurité alors qu’il y a un foisonnement d’acteurs en France et en Europe ?
En Europe, ils existent des pépites dans la cyber. Ce sont de petites sociétés « single players », c’est-à-dire qu’elles se placent uniquement sur le marché cyber. Elles ont des difficultés à concurrencer les grands acteurs hors UE. Elles peinent d’autant plus à grandir car l’investissement est plus frileux en Europe, il n’y a pas de grandes banques d’investissement comme aux États-Unis. Et ce n’est pas la seule différence avec l’outre-Atlantique : en Europe, les grands acteurs de la tech sont des sociétés à business mixtes. C’est le cas de Thales ou de Airbus par exemple qui ne sont pas des entreprises mono cyber ou mono IT. Ces entreprises se positionnent comme un fournisseur intégrant la cybersécurité à leurs offres plutôt qu’en spécialiste du la protection numérique. Ces grands acteurs industriels sont souvent nés et développés avec le soutien du gouvernement local, en tant qu’acteur stratégique.
Pourquoi ces sociétés européennes, qu’elles soient single player ou à business mixte, ne parviennent-elles pas à grossir au niveau européen ?
Pour ces deux types d’entreprises, entrer dans le marché d’un pays européen ayant déjà une forte industrie locale cyber est complexe. Cela demande des alliances et souvent du partage. Ce ne sont pas forcément les règlementations, en Europe, qui limitent l’accès aux marchés, mais des critères stratégiques et économiques. Dans les autres pays n’ayant pas de grandes industries locales, c’est souvent l’héritage de la présence de sociétés non européennes qui a encore beaucoup d’influence et qui actuellement limite l’accès. C’est donc une question d’habitude qui régit dans ces pays, plutôt qu’un argumentaire compétitif. La technologie européenne n’est pas pire de celle des sociétés hors UE, ses prix peuvent être compétitifs et les solutions peuvent être exportables si elles ne sont pas trop sensibles. Alors, il serait plus simple pour les grandes industries de s’exporter hors de l’Europe, compte tenu que leurs solutions peuvent être intégrées dans d’autres plateformes.
L’ECSO est aussi considéré comme l’organisation fondatrice de Women4Cyber. Êtes-vous confiant en l’avenir de la parité dans la cybersécurité ?
Il y a de plus en plus de femmes dans la cybersécurité mais il faut qu’elles puissent aussi atteindre un rôle de dirigeante. Le niveau de parité varie beaucoup entre les pays : les femmes représentent plus de 30% de l’écosystème cyber dans les pays de l’Est, alors qu’en 2019 en France, elles étaient seulement 11%. C’est en se basant sur ce constat, et sur le besoin de recruter plusieurs centaines de milliers de talents, que Women4Cyber est né. Aujourd’hui, la moyenne européenne est estimée comme légèrement supérieure à 20%. Augmenter le nombre d’experts et d’expertes permet de mieux faire du business. Pour 2050, on vise le 50/50.
Comment Women4Cyber agit-il pour inclure plus de femmes ?
Avec Women4Cyber, nous faisons passer le message que ce n’est pas seulement une question d’inclusion ou de « parité », mais de capacité de business. Un des problèmes qu’on rencontre est la difficulté à convaincre les hommes que Women4Cyber n'existe pas seulement pour « faire plaisir aux femmes » mais pour faire mûrir toute la communauté cyber, y compris les hommes, et améliorer la façon de faire business et d’utiliser les systèmes et services numériques. Le processus est relativement lent, car les habitudes sont bien ancrées. Cependant, dans un secteur « nouveau » et « moderne » comme la cyber, il est possible d’aller plus rapidement que dans d’autres secteurs plus traditionnels. N’oublions pas que le 50/50 est une nécessité historique ! On ne peut pas suivre le business de la transformation numérique et de la cyber qui la protège, si nous n’avons pas assez d’experts dans les secteurs scientifiques. Women4Cyber ne fait pas que de l’awareness (prise de conscience), mais aussi des actions concrètes : mentoring, support à la formation, support au recrutement, discussions et échange de bonnes pratiques et du networking (pour faire business et autres). Les sociétés européennes ont bien compris l’importance de notre message et commencent à être de plus en plus actives. Sans aller jusqu’à nous soutenir économiquement malheureusement.