Article partenaire
DDoS en 2026 : pourquoi les DSI et RSSI doivent d'urgence reprendre le contrôle
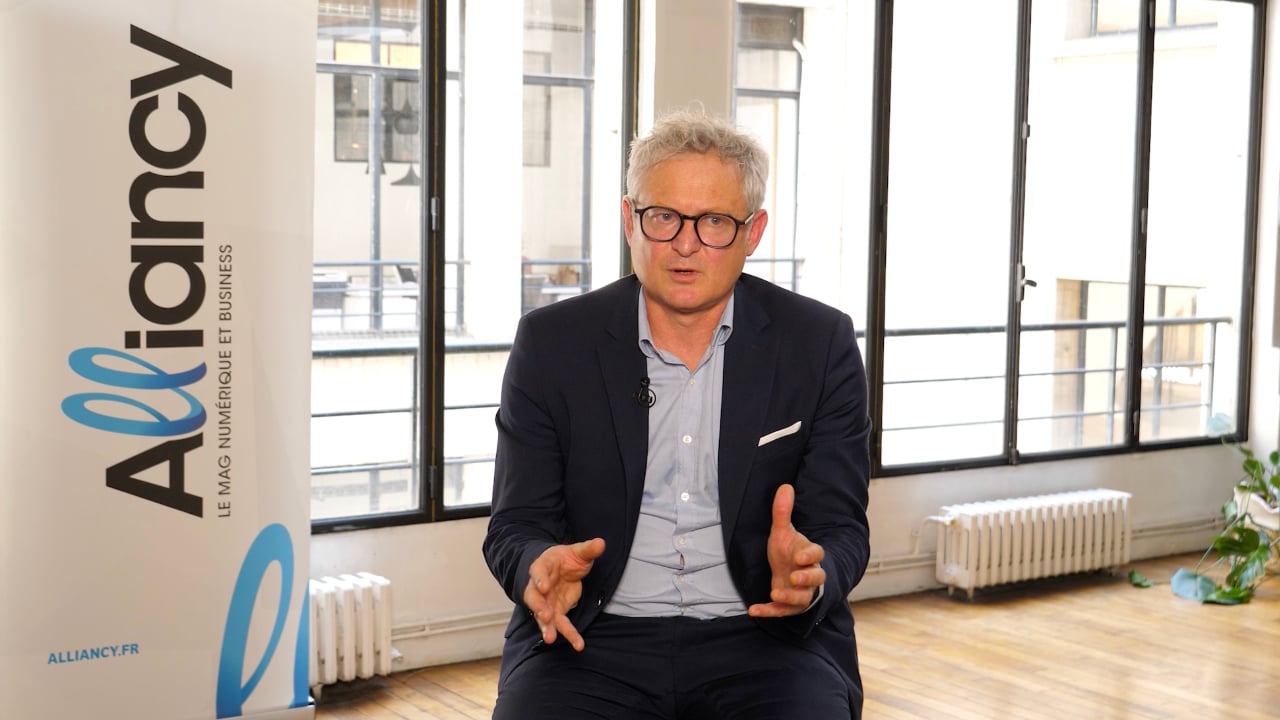
Dans cette vidéo, Sacha Hilic, directeur général d'IMS Networks détaille comment les attaques par déni de service ont profondément changé de nature et la réaction nécessaire pour les organisations.
Les attaques par déni de service (DDoS) ont profondément changé de nature : elles ne sont plus de simples incidents techniques, mais des menaces stratégiques ciblées. Forte de son expertise dans la sécurisation des infrastructures critiques et des réseaux stratégiques, l'équipe d'IMS NETWORKS accompagne les DSI et RSSI pour réévaluer ce risque souvent sous-estimé et mal gouverné. En 2025, alors que le DDoS a représenté 50 % des incidents de sécurité avérés en France, IMS NETWORKS s'est associé au média Alliancy pour animer un focus group exclusif réunissant 5 RSSI de grands groupes et de grandes collectivités.
Dans cet épisode d'Instant Tech, découvrez la vision d'expert d'IMS NETWORKS et les recommandations concrètes pour répondre aux nouvelles menaces générées par l'IA et satisfaire aux réglementations européennes (NIS 2 et DORA).
Découvrez la vidéo :
Ce que vous allez apprendre dans cette vidéo :
▪️ Pourquoi la vision traditionnelle du DDoS est obsolète : Du simple problème réseau à la manœuvre de diversion complexe.
▪️ Le diagnostic IMS NETWORKS : L'urgence pour les décideurs de reprendre la main sur la gouvernance et le contrôle de leurs prestataires.
▪️ La feuille de route d'IMS NETWORKS en 3 chantiers :
▪️ Reprendre la gouvernance et l'observabilité (stress tests réguliers).
▪️ Concevoir des architectures résilientes par nature (approches hybrides & multi-fournisseurs).
▪️ Maîtriser les risques liés à la Supply Chain et garantir la souveraineté numérique.