Loi de résilience numérique
“Numérique pourri, cyber impossible”, derrière NIS2, le procès de la dette IT française
Après deux ans de retard, le projet de loi Résilience revient, aujourd'hui, mercredi 7 octobre, à l’Assemblée. Plus de 15 000 entités devront appliquer NIS2, sous le contrôle d’une Anssi appelée à changer d’échelle.
Deux ans ont passé. Les attaques se sont démultipliées. Vol de données à la Direction générale des Finances publiques (DGFiP), incident à l’Agence nationale des titres sécurisés (ANTS), compromissions au sein de l’État… Le 1er octobre, ces épisodes ont pesé sur les auditions de la commission spéciale de l’Assemblée nationale, présidée par le député Philippe Latombe et chargée d’examiner le projet de loi Résilience avant son retour dans l’hémicycle le 7 octobre. Le projet de loi devrait transposer la directive Network and Information Security 2 (NIS2), attendue depuis octobre 2024. Plus de 15 000 entités dans 18 secteurs entreront dans son périmètre. “Les mesures du Référentiel de cybersécurité français (ReCyF) auraient été efficaces contre la majorité des vols de données constatés en France […] ces derniers mois”, a affirmé Vincent Strubel, directeur général de l’Agence nationale de la sécurité des systèmes d’information (Anssi). Le retard législatif a lui-même eu un coût. Faute de règle stabilisée, des entreprises et des collectivités ont repoussé des budgets cyber à l’exercice suivant. “Il y a eu un effet d’éviction sur les allocations budgétaires dans les entreprises”, a-t-il observé. Les conséquences se mesurent jusque dans les carnets de commandes des entreprises françaises du secteur. L’agence fixe désormais un horizon. Elle envisage “une conformité complète de l’ensemble des entités d’ici la fin 2028”, a annoncé Vincent Strubel. Le compte à rebours, lui, commencera bien avant. Des obligations, notamment la notification d’incidents, pourront s’appliquer dans les mois suivant la finalisation du cadre réglementaire.
ISO 27001 ne suffira pas ou Le prix de la conformité
Pour les entreprises, le rattrapage aura un prix. “Cette mise en conformité représente une charge pour ceux qui n’ont pas commencé”, a reconnu Anne Le Hénanff, ministre délégué chargé de l'Intelligence artificielle et du Numérique. Aucun mécanisme général de financement de la mise en conformité n’est prévu à ce stade. Campus Cyber, centres de réponse aux incidents et prestataires privés apporteront un soutien technique, mais chaque assujetti devra financer ses propres travaux. “Le coût de la cyberattaque, c’est 10 fois, 50 fois plus cher que la mise en conformité à la cybersécurité”, a-t-elle avancé à partir de son expérience d’élue locale. Le ReCyF doit fournir aux futurs assujettis la traduction opérationnelle des exigences françaises. Une certification existante ne servira pas pour autant de passe-droit. “ISO 27001 n’est pas suffisant et surtout n’est pas conforme à NIS2”, a tranché la ministre. Elle pointe deux angles morts, la gestion de crise et la remédiation.
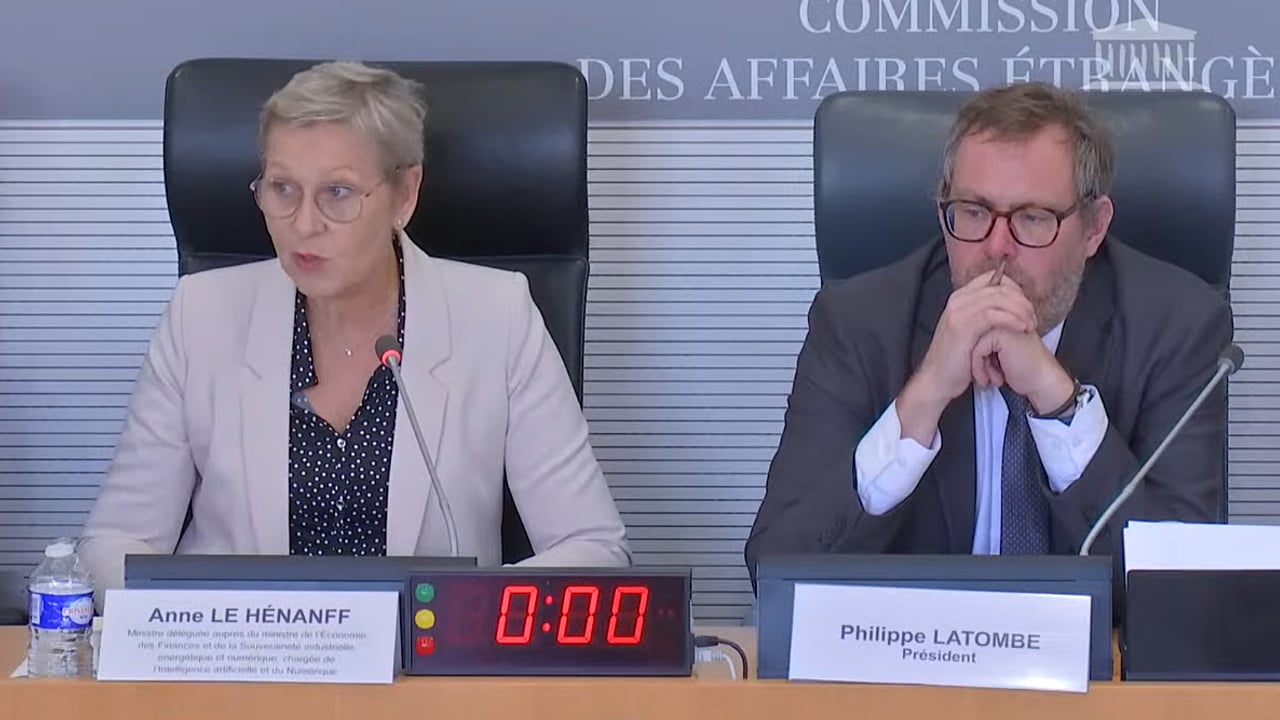
Anne Le Hénanff, ministre délégué chargé de l'Intelligence artificielle et du Numérique et Philippe Latombe, président de la Commission d'enquête sur les dépendances structurelles et les vulnérabilités systémiques dans le secteur du numérique et les risques pour l’indépendance de la France
La Belgique s’appuie sur ISO 27001, mais lui a adjoint des critères afin de couvrir NIS2. L’empilement des textes pose un autre problème aux entreprises. NIS2 peut croiser le Digital Operational Resilience Act (DORA), le Cyber Resilience Act (CRA) ou eIDAS. “On a trouvé un cas pathologique dans lequel le même incident devait être notifié […] quatre fois à l’Anssi, selon quatre délais différents, avec quatre exigences différentes et des critères différents”, a expliqué Vincent Strubel. La France travaille sur des formulaires communs. La simplification de fond devra se jouer à l’échelle européenne.
Un numérique d'État jugé trop complexe
L’État devra lui aussi regarder sous son propre capot. Les attaques récentes ont exposé des faiblesses que NIS2 entend précisément réduire. Fragmentation des systèmes d’information, dette technique et multiplication des applications compliquent leur sécurisation. “Numérique pourri, cyber impossible”, a lancé Vincent Strubel, avant de nuancer immédiatement son propos, “Je ne dis pas que le numérique de l’État est pourri, mais le numérique de l’État est trop complexe aujourd’hui.” Même le déploiement de l’authentification forte devient un chantier industriel dans une administration comme la Direction Générale des Finances Publiques (DGFiP). Il faut compter des centaines d’applications, quelque 90 000 agents et de multiples partenaires extérieurs, tels que les notaires, les collectivités ou les experts-comptables.
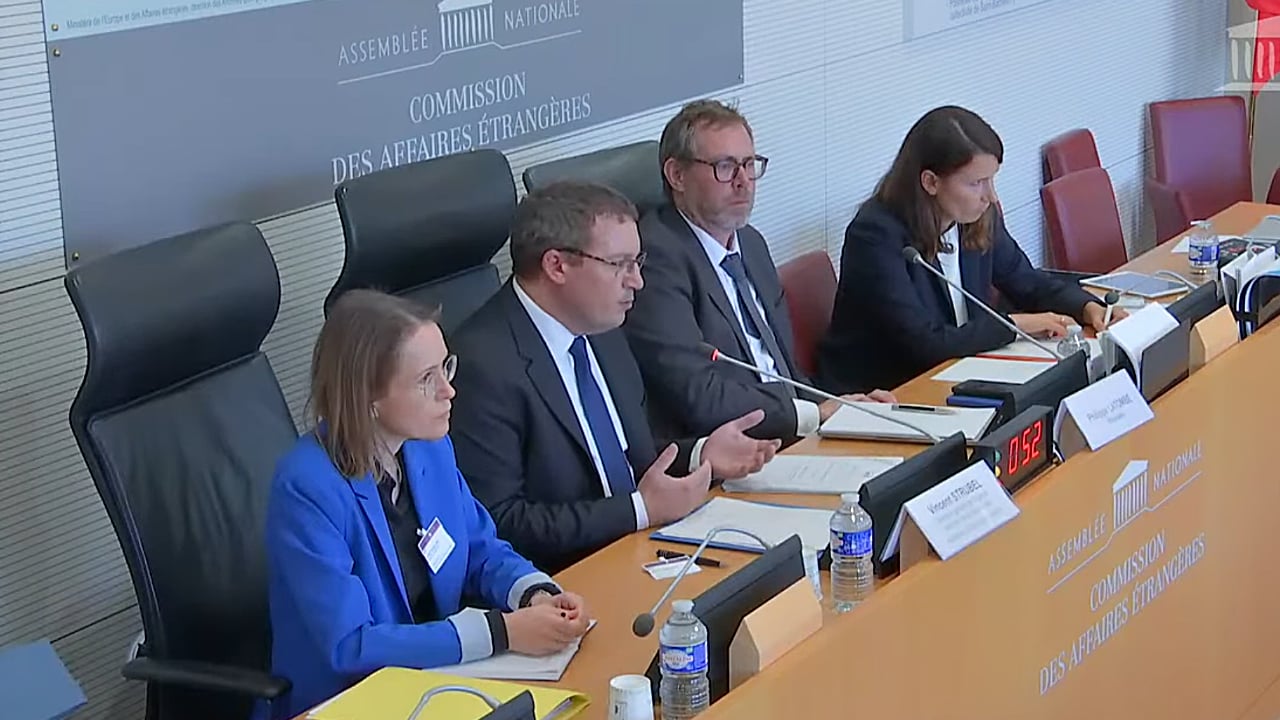
Vincent Strubel, directeur général de l'Anssi, auditionné pour la troisième fois par la commission spéciale chargée du projet de loi Résilience
L’exécutif veut donc consacrer 5 % du budget numérique des ministères à la cybersécurité en 2027, puis 10 % en 2030. Reste une asymétrie délicate au moment d’imposer des obligations au privé. Les entreprises s’exposent à des sanctions financières tandis que le régime applicable au secteur public reste plus difficile à manier. “L’État ne peut pas sanctionner financièrement l’État”, a reconnu Anne Le Hénanff. Le gouvernement privilégie une clarification des responsabilités et envisage d’autres formes de sanctions en cas de manquement.
“Il n’y a pas de gras à l’Anssi”
NIS2 change aussi les dimensions du régulateur. L’Anssi passera de 500 à 700 entités soumises aux obligations cyber à plus de 15 000 organisations. Ses effectifs atteignent 670 équivalents temps plein. À titre de comparaison, le Bundesamt für Sicherheit in der Informationstechnik (BSI), son homologue allemand, dispose de 1 800 à 2 000 agents et le Royaume-Uni d’environ 1 500, selon les chiffres présentés par Vincent Strubel. “Aujourd’hui, il n’y a pas de gras à l’Anssi”, a prévenu son directeur général. L’agence ne compte pas traiter seule ce nouveau périmètre. Centres de réponse aux incidents de sécurité informatique (CSIRT), relais territoriaux, prestataires qualifiés et écosystème cyber doivent absorber une partie de la montée en charge. Le temps législatif a aussi servi à préparer l’outil de régulation. Le ReCyF est publié et les travaux sur les textes d’application ont avancé. Les contrôles commenceront sous forme de “galops d’essai”, avec une logique pédagogique avant la montée vers les sanctions. L’agence devra en parallèle enregistrer les nouveaux assujettis, recevoir leurs notifications et traiter les incidents les plus graves. “Nous ne pouvons pas passer notre temps à écrire des stratégies”, a insisté Vincent Strubel.
Les backdoors qui ont grippé Résilience
Le principal verrou politique s’est noué loin de NIS2. Lors de l’examen de la proposition de loi contre le narcotrafic, le Sénat avait introduit un article 8 ter ouvrant la voie à des obligations techniques permettant l’accès à certaines communications chiffrées. Les députés l’avaient supprimé. En réaction, l’article 16 bis a été introduit dans le projet de loi Résilience afin de protéger les services de chiffrement contre l’imposition de mécanismes assimilables à des portes dérobées, ou backdoors. Le sujet a cristallisé les tensions au point de contribuer au report du texte et de conduire Matignon à confier une mission de six mois au député Florent Boudié. Son rapport avait été remis au Premier ministre mais n’était toujours pas accessible aux parlementaires lors des auditions du 1er octobre. Le gouvernement veut désormais couper le nœud. “Cet article constitue, à mon sens, un cavalier législatif qui n’a pas sa place dans le projet de loi Résilience”, a affirmé Anne Le Hénanff. L’exécutif soutiendra sa suppression et s’est engagé à ne pas soutenir le retour d’un dispositif comparable à l’article 8 ter avant la fin de la session parlementaire. Après deux ans de bataille règlementaire, le débat sur les backdoors n’est donc pas réglé. Mais, il est écarté du véhicule législatif pour que la loi de Résilience reprenne sa route. "Notre problème, ce n’est pas un problème de conception, c’est un problème d’exécution”, a conclu Vincent Strubel. Après le temps du blocage politique vient celui, autrement plus concret, de la mise en œuvre.