Paris en ligne : peut-on miser son argent en toute sécurité ?
Face à une croissance exponentielle, le marché des jeux d’argent en ligne est extrêmement convoité et concurrentiel. Mais peut-on jouer en toute sécurité ?

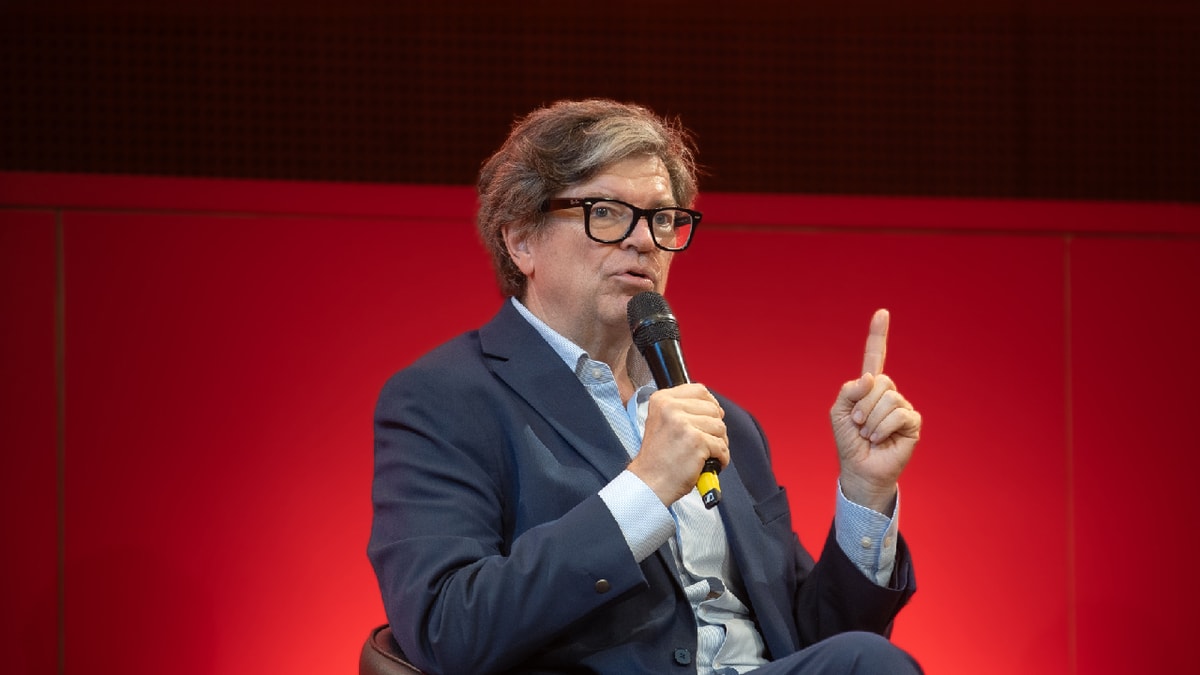
Fred Raynal, CEO Quarkslab
Face à une croissance exponentielle, le marché des jeux d’argent en ligne est extrêmement convoité et concurrentiel. Les parieurs délaissent de plus en plus les sites web historiques au profit de la simplicité du smartphone et des dizaines d’applications où les fraudes et les blanchiments d’argent sont devenus monnaie courante.
A lire aussi :Dossier Cybersécurité, le nouvel élan collectif
[caption id="attachment_74153" align="alignleft" width="304"]
Fred Raynal, CEO Quarkslab[/caption]
Les jeux d’argent et de hasard : un marché en pleine expansion
La pratique des jeux d’argent en ligne n’est certainement pas révolue : c’est aujourd’hui un marché qui ne représente pas moins de 50 milliards de dollars qui, selon certaines estimations[1], pourrait peser 87 milliards en 2024. Au sein de ce très disputé marché, le smartphone s’impose comme le favori incontesté des parieurs avec 70% des transactions. Mais qui dit smartphone, dit applications. Et sur un marché à 50 milliards de dollars, les tentations peuvent être grandes de profiter d’applications mal conçues (afin par exemple de jouer gratuitement) ou de tenter d’abuser des joueurs. Ce n’est d’ailleurs pas pour rien que les comptes de joueurs VIP se revendent particulièrement bien sur le Dark Web, car ils facilitent notamment le blanchiment d’argent sale. En France, l’exploitation des jeux d’argent et de hasard est placée sous un régime d’agrément contrôlé par une autorité administrative indépendante. Mais la réglementation et la mise en place d’un cadre national strict ne suffisent pas toujours à encadrer les jeux d’argent en ligne et protéger les joueurs d’éventuelles malversations.
L’omniprésence de menaces
Confrontés à de nombreuses menaces, les joueurs doivent rester particulièrement vigilants et ne pas négliger la sécurité des applications. Certaines applications intègrent, par exemple, des bibliothèques tierces. Bien sûr, il n’est pas interdit d’intégrer des kits de développement pour faciliter la prise en mains de l’application par l’utilisateur ou encore pour se connecter aux réseaux sociaux. Mais il n’est pas rare que des applications intègrent des services publicitaires et des statistiques marketing afin de mieux cibler leurs utilisateurs. En termes de sécurité et de vie privée, si de tels services ne sont pas malveillants en soi, ils peuvent toutefois collecter un grand volume de données à propos de l’appareil ou de son propriétaire, et augmentent mécaniquement la surface d’attaque de l’application. En effet, plus il y a de kits de développement intégrés, plus il y a de lignes de code et donc de risques d’y trouver une vulnérabilité.
A lire aussi : Infographie : L’âge d’or du ransomware
Souvent, au premier lancement d’une application, elle demande plusieurs autorisations. Il semblerait même que certaines demandes de permissions - en apparence légitimes - deviennent suspectes lorsqu’elles ne sont pas justifiées par une fonctionnalité visible. Des demandes telles que l’accès à l’appareil photo du téléphone est parfaitement légitime lorsqu’il s’agit de lire un code barre, mais cela devient immédiatement suspect si l’application n’utilise pas l’appareil photo dans le cadre de son fonctionnement courant. Certaines applications vont même jusqu’à géolocaliser ses utilisateurs ou lire leurs messages privés.
Enfin, les applications sauvegardent des données des utilisateurs, tantôt côté serveur, tantôt sur le smartphone. Ces sauvegardes, où qu’elles soient, ne devraient pas se faire sans une bonne protection, à commencer par du chiffrement, par exemple pour qu’elles ne soient pas accessibles en cas de vol du smartphone. De même, lors de l’utilisation de ces données, des mécanismes de protections des données manipulées par l’application (chiffrement, intégrité, anti-reverse engineering, etc.) s’avèrent recommandés pour éviter qu’elles ne soient pillées par un malware.
Les éditeurs : gardiens de la sécurité des applications
La France offre un cadre juridique fort pour les jeux d’argent en ligne. Néanmoins, la globalisation de l’Internet rend ces applications accessibles partout, et attirent des personnes malintentionnées. Mais en priorité, la sécurité des joueurs repose sur l’application elle-même, et donc relève de la responsabilité des éditeurs.
À ce titre, l’origine de l’application s’avère particulièrement déterminant : les applications françaises sont soumises à l’ARJEL, là où celles de Chypre, Hong-Kong ou des États-Unis n’offrent pas les mêmes garanties, alors que les jeux sont exactement les mêmes. Cette différence s’explique en partie par une législation hétéroclite, mais aussi par des business models très différents : la France ou le Japon sont particulièrement sensibles à la protection des données personnelles, tandis que celles-ci sont âprement monnayées dans les pays Anglo-saxons. Évidemment, le joueur quant à lui n’a que peu conscience de ces écarts, sa préoccupation étant ailleurs.
Fonctionnellement, ces applications sont simples, mais leur complexité réside dans la sensibilité des données à manipuler ou encore les possibilités de laver de l’argent sale, qu’il provienne de cybercrimes ou de crimes dans le monde physique. Et là, on le sait depuis longtemps, tous les éditeurs n’ont ni la même conscience, ni la même maturité.
Et même si jouer, c’est aussi prendre des risques, autant le faire en toute connaissance de cause notamment lorsqu’il s’agit de confier ses données personnelles à des sociétés douteuses. Dans le cas où une application exige des permissions injustifiées, accède à trop de données, le meilleur moyen reste de ne simplement pas l’utiliser.
[1] Mordor Intelligence, casino.org