À Reims, le CESIN met la cybersécurité face aux fractures géopolitiques
Lors de son 13ᵉ congrès à Reims, le CESIN a réuni plus de 1 200 responsables cybersécurité pour analyser l’impact direct des tensions internationales sur les organisations. Une édition marquée par un constat : la géopolitique redéfinit désormais la cybersécurité.

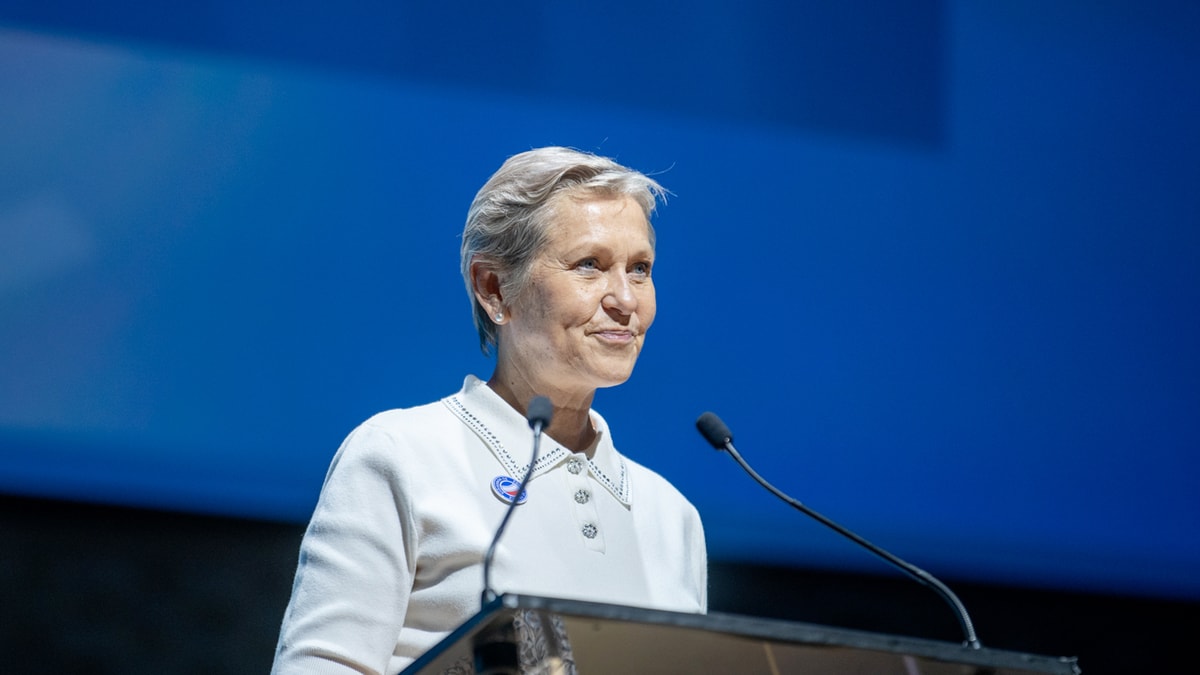
La cybersécurité ne se joue plus seulement dans les systèmes, mais dans les rapports de force qui redessinent le monde. Ce constat a servi de point d’entrée au 13ᵉ congrès du CESIN à Reims, où plus de 1 200 responsables cybersécurité ont planché sur « la cybersécurité dans les turbulences géopolitiques ». En ouverture, Fabrice Bru, président de l’association, a invité les membres à partager leurs retours d’expérience pour mesurer l’impact immédiat des tensions internationales sur leurs organisations. La conférence inaugurale de Sylvie Bermann, ancienne ambassadrice en poste à Londres, Pékin et Moscou, a posé le décor : nous évoluons dans une ère où la force supplante de plus en plus le droit, exposant les entreprises à l’ingérence, à la dépendance et à la manipulation informationnelle. La lecture institutionnelle s’est ensuite imposée avec Vincent Strubel, directeur général de l’ANSSI, venu détailler la manière dont l’État relit la résilience nationale dans un paysage international fracturé. Suivant la même logique, Paul Bayle a analysé la gouvernance de la sécurité dans un environnement technologique fragmenté, avant qu’Arno Pons n’explique comment mesurer la souveraineté numérique. Pascal Fortin et Francisco Andrade e Silva ont éclairé les conséquences internationales de ces recompositions, tandis que Camille Boulenguer rappelait l’urgence, pour l’Europe, de passer « de la règle à l’action » si elle veut préserver sa marge d’autonomie.
Des RSSI en première ligne face aux nouvelles lignes de fracture
Ces analyses ont trouvé un écho direct dans les retours de terrain. Une table ronde réunissant InterCERT-FR, CERT Advens et CERT Almond a mis en lumière des organisations confrontées à des menaces dopées par les rivalités géopolitiques : chaînes de valeur sous tension, dépendances internationales mal maîtrisées, désinformation industrialisée et montée des risques tiers. Les huit ateliers organisés en parallèle ont prolongé ce travail concret, qu’il s’agisse de la régionalisation des solutions, du cloud de confiance 2.0, des risques liés à la plateformisation ou des évolutions de la CTI face aux manipulations de l’information. Les membres ont également exploré les menaces internes dans un climat géopolitique tendu, l’intégration du risque dans les analyses EBIOS ou encore les vulnérabilités de la supply chain globale. Ces échanges ont nourri une note de synthèse recensant signaux faibles, préoccupations et retours d’expérience. Une conviction s’impose : la cybersécurité n’est plus un dossier technique mais un enjeu de puissance. Le rôle du RSSI déborde désormais largement le périmètre traditionnel du SI. Chaque choix de fournisseur, d’infrastructure ou de plateforme engage l’exposition géopolitique de l’entreprise. Le CESIN entend accompagner cette mutation profonde en aidant ses membres à décrypter les rapports de force qui conditionnent désormais la résilience numérique européenne.