décryptage
Arkéa, 118 millions détournés et une cyberdéfense à contretemps
Après la cyberattaque d'Arkéa, révélée le 4 novembre, Mohammed Boumediane, président de Ziwit, décrypte les failles de contrôle, l'essor de l'IA offensive et les circuits de blanchiment.
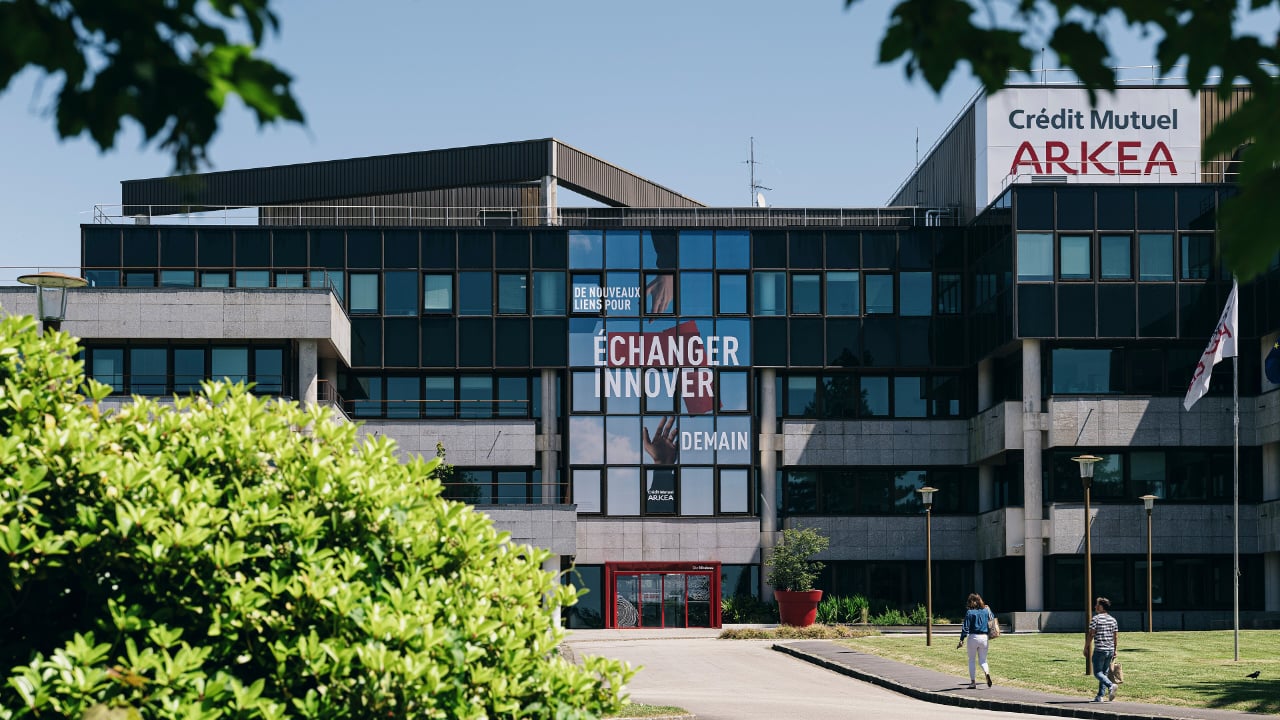
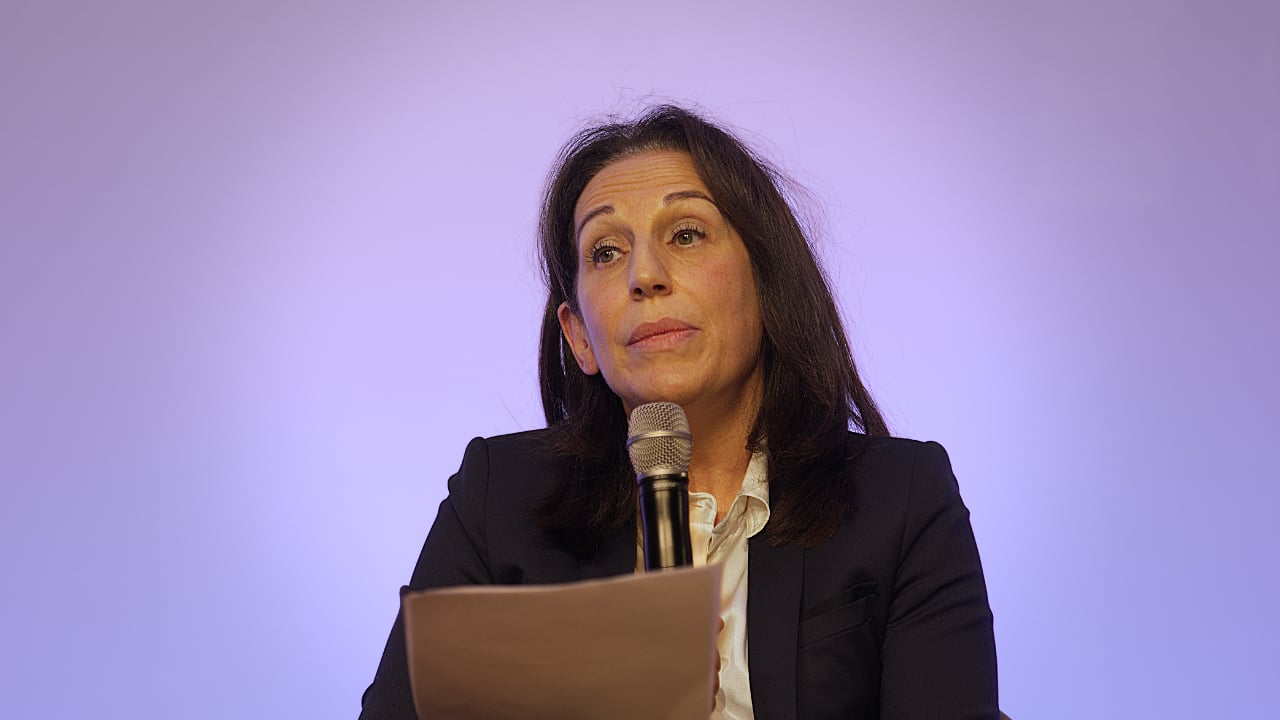
118 millions d'euros détournés selon l'enquêteur ZachXBT. Une intrusion par un prestataire. Des virements frauduleux depuis le compte propre du Crédit Mutuel Arkéa. Le 4 novembre, la banque a confirmé une attaque informatique d'ampleur, sans valider le montant exact du préjudice. Une partie des fonds a été bloquée. Mais comment les pirates ont-ils pu effectuer de telles opérations malgré les dispositifs de contrôle bancaire ? "L'idée même que de tels montants puissent être transférés sans plafonnement pose question. Chez les particuliers, les virements sont encadrés. Au-delà d'un certain montant, il devrait y avoir une double signature", s'interroge Mohammed Boumediane, fondateur et président du groupe de cybersécurité Ziwit. L'expert questionne aussi la surveillance du centre opérationnel de sécurité (SOC). Aucun manquement n'a été établi chez Arkéa, dont les mécanismes de validation restent inconnus. "L'attaquant peut être dans le système depuis plusieurs jours avant de passer à l'action", explique-t-il à propos du déroulement habituel de ces offensives. La compromission initiale n'est alors qu'une étape. Les pirates cherchent à étendre leurs privilèges, à conserver leurs accès et à préparer leurs opérations sans déclencher d'alerte.
Le prestataire, encore et toujours maillon faible
La rapidité d'exploitation rend les dépendances technologiques plus sensibles. Chez Arkéa, les pirates sont passés par la plateforme d'un prestataire extérieur. Son identité et les accès compromis restent inconnus. Une banque peut sécuriser ses propres infrastructures sans maîtriser toutes les failles de ses partenaires. "L'entreprise peut être à jour sur ses systèmes. Si un prestataire tombe, toute la chaîne peut tomber", avertit Mohammed Boumediane. La politique de sécurité des systèmes d'information (PSSI) doit donc dépasser les frontières de l'organisation. Elle fixe les exigences applicables aux fournisseurs, notamment sur les habilitations, la protection des accès et le traitement des vulnérabilités.
L'expert insiste sur leur intégration aux contrats et sur des audits réguliers. Depuis janvier 2025, le règlement européen sur la résilience opérationnelle numérique (DORA) renforce ces obligations dans le secteur financier. "Il faut voir l'intégrité du système dans sa globalité, avec tout ce qui gravite autour", poursuit-il. Un certificat de conformité ne suffit pas à garantir la sécurité d'un accès permanent. Les droits accordés aux prestataires doivent être limités, contrôlés et révoqués lorsqu'ils ne sont plus nécessaires. La compromission d'un seul compte peut ouvrir un chemin vers des applications sensibles.
La crypto pour brouiller la piste
Une fois l'argent sorti de la banque, les pirates doivent encore en effacer la trace. Les plateformes d'échange de cryptomonnaies leur offrent un moyen de convertir les fonds, de les transférer rapidement et de multiplier les intermédiaires. Dans l'affaire Arkéa, la banque confirme des virements frauduleux depuis son compte propre vers d'autres établissements, suivis de possibles conversions en cryptoactifs. Selon ZachXBT, enquêteur spécialisé dans le traçage des transactions sur blockchain, les fonds ont transité par plusieurs plateformes, notamment Kraken, Crypto.com et OKX. L'analyse de Bitquery retrace ensuite leur conversion en stablecoins, des actifs numériques adossés au dollar. Leur intérêt pour les fraudeurs tient à leur stabilité et à la rapidité des transferts. Mais leurs mouvements restent visibles et certains émetteurs peuvent geler les avoirs. "Les stablecoins sont plus réglementés et plus faciles à tracer. Ce ne sont pas les cryptomonnaies préférées des pirates", souligne Mohammed Boumediane. Les pirates cherchent donc à brouiller la piste. Une partie des sommes aurait été convertie en ether, puis en Monero, une cryptomonnaie conçue pour masquer les transactions. "Une fois les fonds convertis en Monero, il devient très difficile d'enquêter sur les détenteurs des portefeuilles et sur l'usage de cet argent", précise le dirigeant. La multiplication des conversions complique le gel des fonds et leur récupération. Selon ZachXBT, plus de 30 millions de dollars auraient ainsi échappé aux possibilités de blocage. Une estimation non confirmée par Arkéa.
L'IA passe à l'offensive
Ces opérations changent d'échelle avec l'intelligence artificielle (IA). "L'IA identifie les technologies, trouve les vulnérabilités, les exploite, puis réalise une escalade de privilèges. Elle teste des milliers de possibilités jusqu'à trouver un passage", décrit Mohammed Boumediane. L'automatisation réduit le temps consacré à la reconnaissance des systèmes, à la recherche de failles et à leur exploitation. Plus besoin de mobiliser successivement plusieurs spécialistes pour chaque étape. Selon le dirigeant, des modèles accessibles au grand public permettent désormais d'enchaîner ces opérations de bout en bout.
Le 3 novembre, le National Cyber Security Centre (NCSC), agence britannique de cybersécurité, a alerté sur une intensification probable des attaques assistées par IA d'ici 2028. Mohammed Boumediane partage cette inquiétude, mais distingue les capacités de réaction. "Les grands groupes pourront peut-être s'adapter en deux ans. Pour les PME et les ETI, je pense plutôt à 2030", estime-t-il. Les petites et moyennes entreprises (PME) et les entreprises de taille intermédiaire (ETI) disposent de ressources plus limitées pour renouveler leurs protections. L'utilisation de l'IA dans l'attaque d'Arkéa n'est toutefois pas démontrée. Son essor risque surtout de multiplier les tentatives contre des vulnérabilités déjà connues.
Les listes noires à la traîne
La surveillance des partenaires ne résout pourtant qu'une partie du problème. Les vulnérabilités apparaissent au gré des mises à jour, des nouveaux services et des modifications d'accès. "Si on reste sur l'audit statique, la guerre est perdue", tranche Mohammed Boumediane. Une vérification annuelle photographie un système à un instant donné. Elle ne permet pas de détecter une faille apparue le lendemain. L'expert préconise des simulations d'attaque et une recherche continue des vulnérabilités, en reproduisant les méthodes des pirates. Il défend aussi un changement dans la détection des intrusions. "Les listes noires de comportements ne fonctionnent plus. Il faut partir des comportements habituels et considérer tout écart comme suspect", soutient-il. Plutôt que de rechercher uniquement des signatures d'attaques connues, les équipes établissent un profil des usages normaux. Un compte salarié effectuant des transferts inhabituels ou accédant à des ressources sensibles hors de ses habitudes peut déclencher une investigation. Une anomalie ne constitue pas une preuve de fraude. La multiplication des alertes risque même de saturer les équipes. La pertinence des seuils, la qualité des données et la rapidité des interventions deviennent donc déterminantes.
Les pirates ne votent pas de budget
La vitesse de réaction reste le point de friction. "Les hackers sont beaucoup plus agiles. Pendant ce temps, les entreprises sont encore en train de voter leurs budgets et de mettre en place leur gouvernance", relève Mohammed Boumediane. Les attaquants peuvent modifier leurs méthodes au fil des tentatives. Les organisations doivent composer avec des cycles d'investissement, des validations internes et des contraintes de continuité d'activité. Le décalage ne se résume pas au manque de moyens. Un correctif doit être testé avant son déploiement. Une modification des droits peut perturber un service. Pour les directions des systèmes d'information (DSI) et les responsables de la sécurité des systèmes d'information (RSSI), raccourcir les délais suppose donc de revoir les processus autant que les outils. "Il faut changer d'approche, être plus agile et utiliser les mêmes méthodes offensives que les attaquants", défend le président de Ziwit. L'automatisation peut accélérer la détection, mais elle ne remplace ni l'arbitrage des risques ni la capacité à isoler un système compromis. Arkéa a suspendu certaines transactions pour empêcher de nouveaux virements frauduleux. Une partie des fonds a depuis été récupérée, selon Daniel Baal, président de la Confédération nationale du Crédit Mutuel. Le montant reste inconnu.