cyberattaque

Des frigos réglés à 50 °C dans des centaines de supermarchés 

Dans la nuit du 11 au 12 octobre, une cyberattaque a frappé les installations frigorifiques de plusieurs enseignes françaises. Intermarché, Leclerc et U figurent parmi les victimes. 
Publié et mis à jour le 12 octobre 2026
1 min.
Des frigos réglés à 50 °C dans des centaines de supermarchés

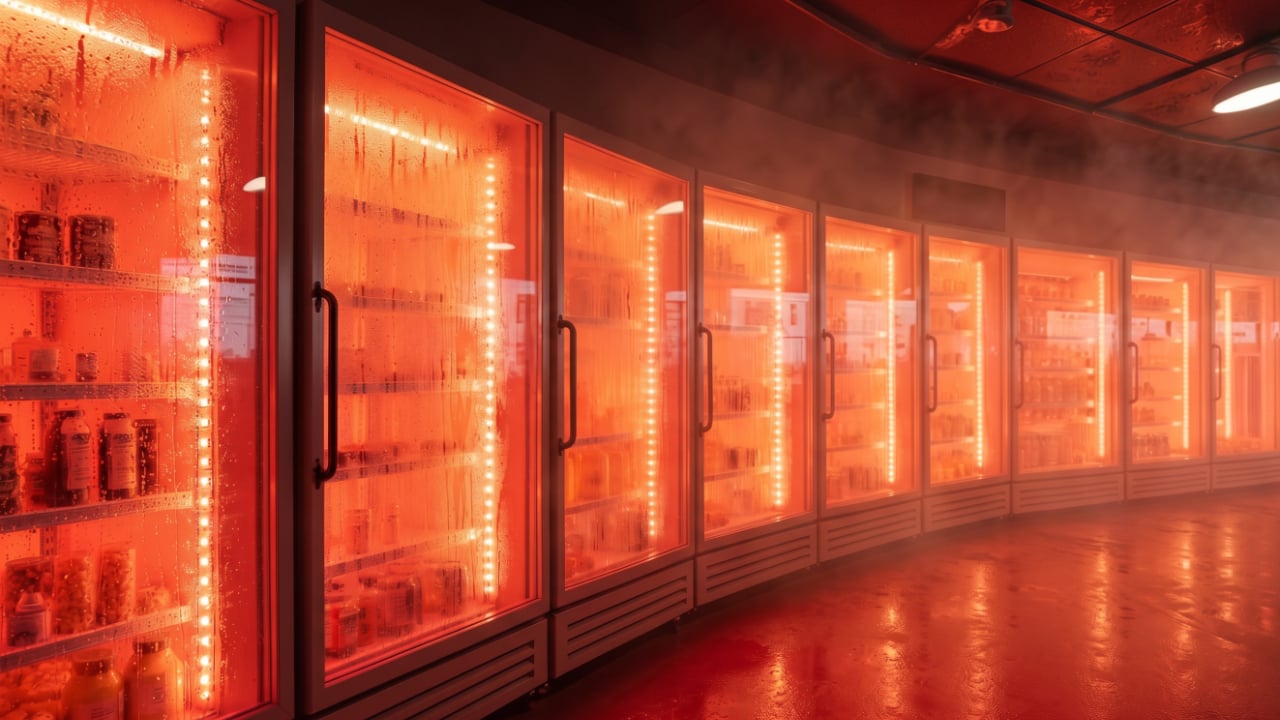
Des congélateurs transformés en radiateurs. Dans la nuit du 11 au 12 octobre 2026, des pirates ont ciblé les systèmes frigorifiques du fabricant Danfoss. D'après nos confrères de Numerama, les attaquants auraient détourné la fonction de dégivrage pour régler la température de consigne à 50 °C. Certains équipements ont ainsi chauffé pendant plusieurs heures, entraînant la destruction de produits frais. Intermarché serait l'enseigne la plus touchée, avec plusieurs centaines de magasins concernés. Des points de vente Leclerc et U ont également été affectés. Le PDG de Coopérative U, Dominique Schelcher, a confirmé l'attaque. Dans les cas les plus graves, les magasins ont dû jeter l'intégralité de leurs produits frais. 

Des équipements obsolètes ciblés 

Danfoss reconnaît des incidents touchant un nombre limité de ses systèmes de réfrigération en France. Le fabricant pointe principalement les modèles AK-SM800 et AK-SC355, arrivés en fin de vie. Ces équipements ne bénéficient plus de mises à jour ni de correctifs de sécurité. Des systèmes AK-SM800A plus récents ont également été touchés, faute de micrologiciels à jour. Danfoss travaille désormais avec ses clients à des mesures correctives. Parmi elles figurent le renforcement de la sécurité des réseaux et la suppression des accès directs depuis Internet. Au-delà des pertes de marchandises, l'incident expose une fragilité opérationnelle de la grande distribution. Une compromission informatique suffit à perturber la chaîne du froid et à provoquer des pertes financières immédiates, sans même toucher aux systèmes de paiement ou aux données clients. 

Autres articles

La dépendance numérique se fabrique aussi dans les organigrammes

Chronique

La dépendance numérique se fabrique aussi dans les organigrammes

On parle d’infrastructures et de contrats quand on évoque la dépendance numérique. On parle moins des compétences qui permettent de les évaluer, de les challenger et, le cas échéant, d’en sortir. Or une organisation perd sa maîtrise numérique lorsqu’elle perd les personnes capables de juger ses choix.

La Cour des comptes pousse les ministères vers le libre

Bureautique de l’État

La Cour des comptes pousse les ministères vers le libre

L’État a dépensé 100 M€ en 2025 pour sa bureautique, dont 80 % des licences chez Microsoft. La Cour des comptes réclame une bascule vers le libre en mode cloud d’ici trois à quatre ans.

Quand la donnée commerciale devient un enjeu de leadership pour le CDO

Défi d’un nouveau monde

Quand la donnée commerciale devient un enjeu de leadership pour le CDO

Le leadership du chief data officer se joue-t-il encore dans la construction des fondations data, ou dans sa capacité à transformer la donnée en levier de création de valeur pour l’IA ?

Cybersécurité et souveraineté : le grand écart des entreprises européennes

Etude

Cybersécurité et souveraineté : le grand écart des entreprises européennes 

Une enquête de Kerys Software révèle un paradoxe : si la souveraineté technologique figure parmi leurs priorités, 81 % des entreprises interrogées s’appuient sur des solutions non européennes. 

"L’enjeu principal de la deeptech est plutôt la liquidité du marché"

Interview

"L’enjeu principal de la deeptech est plutôt la liquidité du marché"

Kat Borlongan, membre du board de l’European Innovation Council (EIC) au sein de la Commission européenne, décrypte les difficultés des startups deeptech en Europe, et les signaux positifs.


Préférences de consentement