
industrie
Les industriels placent la cyber-résilience des systèmes OT au cœur de leur stratégie de sécurité
La convergence entre informatique de gestion et systèmes industriels expose de nouvelles surfaces d’attaque et oblige les entreprises à repenser leur stratégie cyber pour protéger leurs infrastructures critiques.
« Les cyberattaques hybrides, qui ont un impact physique dans le monde réel, vont continuer d'augmenter jusqu'en 2030. » Lors d’une table ronde organisée par le Forum InCyber, Olivier Morel, trésorier d'Hexatrust et directeur général de Snowpack, a alerté sur la montée en puissance des menaces visant les environnements OT (Operational Technology). Longtemps isolés du reste des systèmes d’information, ces réseaux industriels se sont progressivement ouverts avec le développement de la télémaintenance, de la supervision à distance et de la remontée de données. « Les systèmes industriels se sont beaucoup plus ouverts (...) pour de la télémaintenance, du télétravail et de la remontée de données. À partir du moment où on a fait ça, on a créé plein d'opportunités de rentrer aux attaquants », explique-t-il. Cette évolution change profondément la nature du risque cyber. Les attaques ne visent plus uniquement le vol de données ou le chiffrement de serveurs, mais peuvent désormais perturber directement des chaînes de production, des réseaux énergétiques ou des infrastructures essentielles. Jaguar Land Rover, le réseau électrique polonais ou encore une compagnie des eaux danoise ont ainsi été cités comme exemples de cyberattaques ayant eu des conséquences physiques. Selon Olivier Morel, une étude de l’ENISA indique que « 75 % des attaques sur les systèmes industriels critiques sont liées à des États », confirmant que les environnements OT sont devenus un enjeu de souveraineté et un levier de déstabilisation géopolitique.
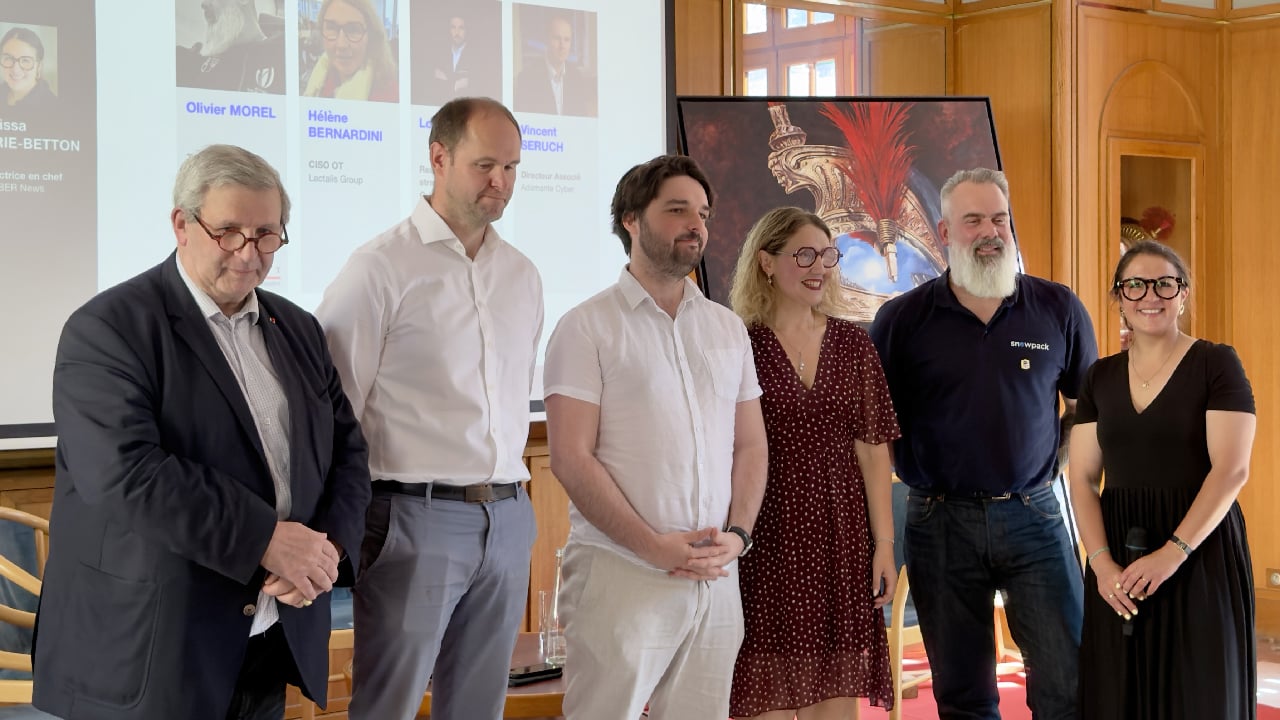
De gauche à droite : Général Marc Watin-Augouard - Vincent Seruch, directeur associé, Adamante Cyber - Lois Samain, responsable de la stratégie cybersécurité, groupe RATP - Hélène Bernardini, ancienne CISO OT de Lactalis Group - Olivier Morel, trésorier d'Hexatrust et directeur général de Snowpack,
La convergence IT/OT impose une nouvelle culture de la cybersécurité
Pour les intervenants, cette exposition accrue des systèmes industriels ne traduit pas un retard volontaire des entreprises, selon Hélène Bernardini, ancienne CISO OT de Lactalis Group. « Aujourd'hui, on a besoin de remonter de la donnée pour pouvoir faire de la maintenance, on a besoin d'avoir de l'optimisation. », reprend-elle. La digitalisation répond ainsi à des impératifs opérationnels, mais elle impose en parallèle de mieux maîtriser les actifs, de cartographier les flux et d’adapter les pratiques de sécurité aux contraintes spécifiques de l’industrie, où un arrêt de production peut avoir des conséquences majeures. Cette transformation nécessite également un rapprochement entre les équipes cybersécurité et les équipes industrielles. « Le meilleur moyen de comprendre comment on peut sécuriser l'OT, c'est d’enfiler ses chaussures de sécurité et de mettre son casque », souligne Hélène Bernardini, appelant les experts cyber à mieux comprendre les réalités du terrain. « On ne fera rien seuls », ajoute-t-elle, alors que la résilience repose désormais sur une collaboration étroite entre exploitants, métiers industriels et spécialistes de la sécurité. Pour Vincent Seruch, directeur associé d'Adamante Cyber, les principales failles observées lors des audits sont d’ailleurs souvent organisationnelles : « la documentation, les politiques de sécurité, la segmentation des réseaux ou encore la gestion des comptes ». Selon lui, la cybersécurité doit être intégrée dès la conception des systèmes industriels, malgré des cycles de développement souvent beaucoup plus longs que ceux du numérique.
Le Cyber Resilience Act accélère la quête d’autonomie stratégique
Au-delà des enjeux techniques, les évolutions réglementaires européennes deviennent un moteur de transformation pour les industriels. Loïs Samin, responsable de la stratégie cyber au sein de RATP Group, considère que le Cyber Resilience Act (CRA) représente « une vraie opportunité » pour structurer les pratiques de l’écosystème. Les nouvelles obligations imposées aux fournisseurs, notamment sur la gestion des vulnérabilités, le maintien en condition de sécurité ou encore la notification des incidents, devraient progressivement renforcer les exigences cyber dans les chaînes d’approvisionnement industrielles. Cette montée en maturité rejoint directement les enjeux d’autonomie stratégique. Pour Olivier Morel, sécuriser les infrastructures critiques implique aussi de maîtriser les technologies utilisées et leurs dépendances. « L'enjeu est déjà de savoir si on maîtrise nos capacités, où sont nos données, qui va patcher nos systèmes et quelles sont nos dépendances », explique-t-il. Dans cette perspective, Hexatrust prépare un livrable consacré à la cybersécurité des environnements OT afin d’identifier les compétences disponibles et de rapprocher les industriels des fournisseurs français et européens spécialisés. Face à des cyberattaques susceptibles de provoquer des impacts physiques, les intervenants s’accordent sur un point : la résilience industrielle dépend désormais autant de l’organisation que de la technologie, avec la nécessité d’intégrer la sécurité dès la conception des projets et de renforcer un écosystème capable de garantir une autonomie stratégique durable.




