Menace quantique
Les 5 étapes de migration post-quantique pour les DSI
L’ordinateur quantique n’est pas attendu avant 2035, mais la migration doit démarrer dès maintenant. Le Clusif et l’Anssi détaillent les cinq étapes à suivre, de la gouvernance au suivi.
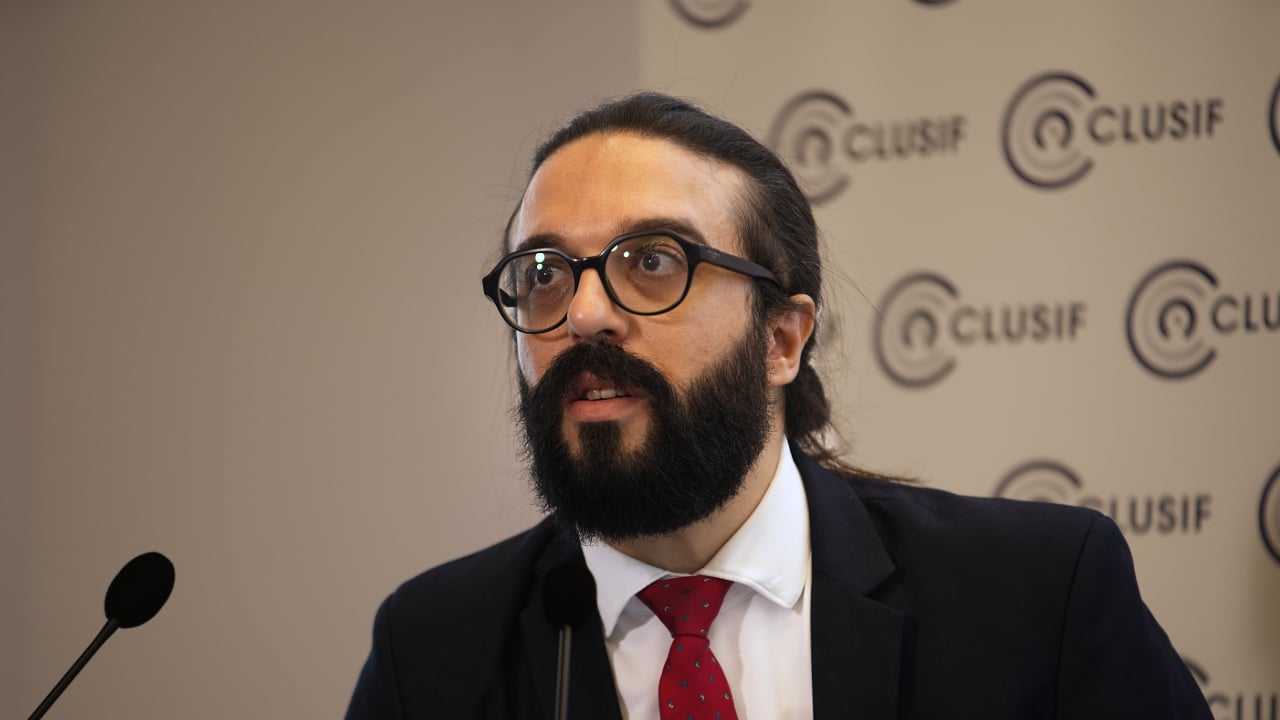
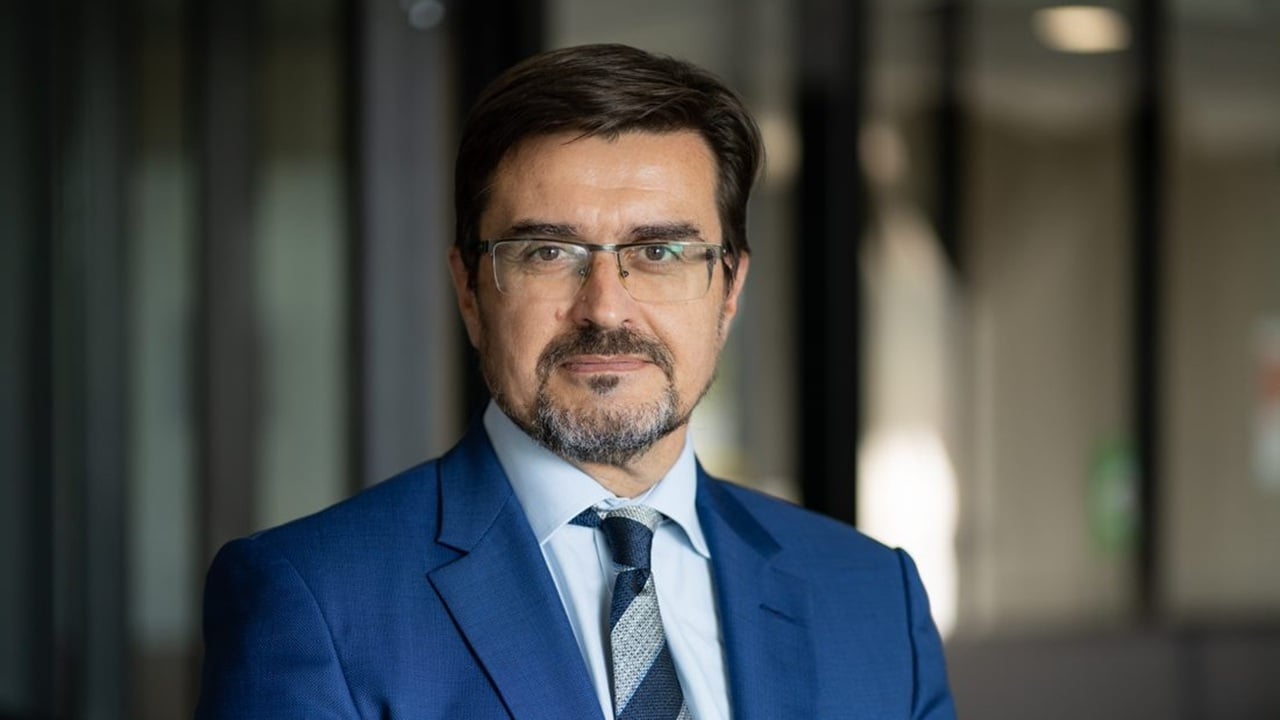
Samih Souissi, chef d’état-major de la sous-direction expertise de l’Anssi
“Ni alarmisme, ni déni.” C’est le message que le Clusif a voulu faire passer en présentant, le 13 octobre 2026, les résultats de ses travaux sur le chiffrement post-quantique. Si l’ordinateur quantique n’est pas attendu avant 2035, voire 2040, la directrice du Clusif, Florence Puybareau plaide néanmoins pour une action immédiate. Archives, secrets industriels, dossiers médicaux et informations régaliennes... Autant de contenus urgents à sécuriser, leur confidentialité devant être garantie sur plusieurs décennies.
Pas de Q-Day mais une menace à retardement
L’Anssi le rappelle : l’ordinateur quantique, à son arrivée, sera capable de casser la cryptographie asymétrique qui sécurise aujourd’hui nos usages numériques. Longtemps appelé le Q-Day, ce risque est pourtant loin d’être immédiat. La menace quantique est plutôt latente, presque à retardement. Rien n’empêche en effet de collecter dès maintenant des données chiffrées pour les déchiffrer plus tard, quand des machines quantiques tolérantes aux pannes seront disponibles. C’est le principe du “Harvest Now, Decrypt Later”. “Ce n’est pas un problème qui affecte la confidentialité aujourd’hui, mais plutôt celle du futur”, constate Julio Loayza Meneses, ingénieur R&D chez Quarkslab. Les entreprises ont donc tout intérêt à se préparer sans attendre.
D'autant que la transition vers les algorithmes post-quantiques n’a rien d’une migration ordinaire. “Lorsque nous avions dû passer de Triple DES à l’AES il y a 25 ans, nous n’avions pas fait tout ce foin-là. Aujourd’hui, le risque est que la cryptographie qu’on utilise, du jour au lendemain, tombe”, développe René Martin, consultant chez Wavestone. À terme, une transition de la cryptographie classique vers des algorithmes post-quantiques est nécessaire pour conserver la confidentialité des données. Reste un obstacle : les algorithmes post-quantiques validés par l’Europe - issus de la compétition américaine du NIST - n’ont pas encore été éprouvés. La confiance dans un algorithme se construit au fil des années, sous les attaques de la communauté scientifique mondiale, et ceux-là n’ont pas subi cette épreuve. Samih Souissi, chef d’état-major de la sous-direction expertise de l’Anssi, recommande donc de garder “le meilleur des deux mondes” : l’hybridation.
Nous avons tous envie de jouer avec la crypto, avec les détails techniques, mais avant ça, un peu de préparation est nécessaire pour éviter que le projet s’essouffle.
Hybridation et crypto-agilité : ne pas miser sur un seul algorithme
Julio Loayza Meneses en détaille le principe : associer un algorithme classique, mature et approuvé, à un algorithme post-quantique. Si une vulnérabilité ou une implémentation défaillante fragilise le second, la sécurité du premier subsiste. Le surcoût par rapport à une solution purement post-quantique reste limité, selon les membres du groupe de travail, pour un gain de sécurité réel. Encore faut-il combiner les deux algorithmes avec soin, ce qui soulève de vrais enjeux techniques qui interdisent de se précipiter. Au contraire, la crypto-agilité est de rigueur, c’est-à-dire la capacité à remplacer un algorithme par un autre sans refonte lourde. L’idée n’est pas nouvelle et elle dépasse la seule transition post-quantique : elle prépare les organisations à toute dépréciation algorithmique future.
Cette prudence n’est pas pour autant une invitation à attendre, car le chantier à venir est long. Samih Souissi évoque une décennie, voire un peu plus, et estime la période charnière. Mieux vaut commencer maintenant pour ne pas prendre de retard, d’autant que la cryptographie est présente dans tout le système d’information. Les standards de sécurité actuels l’ont d’ailleurs chargé au fil des années de toujours plus de chiffrement, d’authentification et de signatures. Identifier la présence de la cryptographie requiert donc un travail de gouvernance, d’inventaire et d’évaluation, puis un plan de migration. Ensuite viendront l’implémentation, les tests et le déploiement. Un travail en cinq temps.
Gouvernance puis inventaire
Tout commence par l’organisation, car la migration est avant tout un programme pluriannuel. Il faut un mandat de la direction, un budget dédié et un pilotage partagé entre RSSI, DSI et direction des risques, sans oublier les achats, le juridique et les métiers. Christophe Tran, expert cybersécurité chez Avens, en fait la première étape : mandater la gouvernance, aligner les parties prenantes, nommer un responsable, puis construire une communication interne et externe. “Je pense que ces points-là sont primordiaux avant de rentrer dans le plat de résistance, à savoir la transition. Nous avons tous envie de jouer avec la crypto, avec les détails techniques, mais avant ça, un peu de préparation est nécessaire pour éviter que le projet s’essouffle”, explique-t-il. Une question reste néanmoins ouverte : quelle direction doit piloter ? Autre défi, embarquer le top management, ce qui passe par une phase de sensibilisation. René Martin, consultant pour Wavestone, recommande pour cela des POC de “discovery” dont les constats, parfois effrayants, aident à engager la démarche.
La mobilisation des collaborateurs est d’ailleurs nécessaire à la préparation de l’inventaire, la seconde étape de la migration. Cartographier les applications, les certificats, les systèmes d’authentification, les protocoles et les signatures électroniques demande la coordination de toutes les équipes. Il est possible de partir d’une application pour en révéler ses dépendances, ou bien d’aborder le sujet par l’infrastructure. Christophe Tran conseille de s’appuyer sur l’existant, qu’il s’agisse de documentation, d’outils ou d’inventaires partiels. À ce travail ardu s’ajoute la nécessité d’implémenter des processus réguliers voire automatiques de mises à jour. Cette démarche d’inventaire préalable permettra aux organisations d’être prêtes lorsque le risque deviendra menace, plutôt que de découvrir trop tardivement l’étendue de leur exposition.
Les données qui doivent rester confidentielles à très long terme, donc au-delà de 2030, doivent déjà utiliser de la cryptographie post-quantique.
Viser l’utile, pas l’exhaustif
Cependant, l’exhaustivité est hors de portée. “Il ne faut pas que l’inventaire soit un point bloquant pour initier sa migration. Ce qu’il faut, c’est identifier les données et les usages menacés, identifier les solutions qu’on utilise pour protéger ces données-là, avoir une idée sur les délais de renouvellement, construire un calendrier. Ça reste un sujet de planification”, développe Samih Souissi. L’exercice a un second intérêt. Selon René Martin, il permet de résorber la dette cryptographique en appliquant des mesures d’assainissement simples. La migration vers TLS 1.3 en est un exemple prioritaire, puisqu’elle ouvre la voie au chiffrement hybride.
L’inventaire amène ensuite vers la troisième étape : fixer des priorités. La Banque de France s’en est servie pour décider quelles données basculer en premier vers la cryptographie post-quantique. Elle a d’abord traité ce qui se situe hors de son système d’information, immédiatement exposé au “Harvest Now, Decrypt Later”, avant ce qui est hébergé dans ses data centers. Trois niveaux de priorité en découlent : les tunnels de transit du trafic de masse, puis les applications sensibles exposées en interne, puis le reste. “Les données qui doivent rester confidentielles à très long terme, donc au-delà de 2030, doivent déjà utiliser de la cryptographie post-quantique”, martèle Julio Loayza Meneses.
Renouvellement des équipements : anticiper le coût
La confidentialité des données n’est cependant pas le seul enjeu. Les mécanismes d’authentification (signatures électroniques, cartes à puce, PKI), qui vérifient l’identité d’un utilisateur, d’un équipement ou d’un serveur, sont aussi menacés. Leur rupture ne pourra toutefois se produire qu’en temps réel, le jour où un calculateur quantique existera pour forger une fausse signature ou usurper une identité. Pas question pour autant de mettre ce risque sous le tapis. “Il est possible d’avoir une temporalité et une priorisation différentes, mais tout ça reste dans le scope de traitement”, prévient Christophe Tran.
Les priorités posées, il faut passer à l’exécution. Cette quatrième étape, la dernière avant l’évaluation finale, suppose de tenir compte du renouvellement des équipements. Les clés publiques post-quantiques sont 10 à 100 fois plus grandes que les clés actuelles, ce qui impose de moderniser certaines infrastructures. Les anciens HSM devront par exemple être remplacés, ce qui pèsera nécessairement sur les budgets. Ce coût s’anticipe. Une étude de Wavestone chiffre la migration entre 2,5 et 5% du budget IT annuel. Mais celui-ci varie selon l’implémentation nécessaire, la formation du personnel ou encore la mise à niveau des infrastructures. Mieux vaut alors aligner la migration sur les cycles de renouvellement, en intégrant des clauses de cryptographie post-quantique (PQC) et des critères de crypto-agilité aux appels d’offres.
Sans produit, il n’y a pas de transition.
Le calendrier de l’ANSSI
Pour inscrire ces clauses dans les marchés, encore faut-il que l’offre existe. “Sans produit, il n’y a pas de transition”, résume Samih Souissi. Depuis 2022, l’ANSSI publie des avis scientifiques et des recommandations sur les algorithmes, l’hybridation et la crypto-agilité. Son premier axe stratégique est de garantir une offre de confiance capable de couvrir les besoins en 2030. Pour y parvenir, l’agence a sondé en 2023-2024 les 18 principaux offreurs et prestataires d’accompagnement. Le constat était sans surprise : une faible maturité et un manque de connaissance. L’écosystème était pris dans un cercle vicieux, les offreurs n’avançant pas sur leurs feuilles de route faute de marché, et les utilisateurs ne préparant pas leur transition faute de produits. Pour débloquer la situation, l’ANSSI a posé des dates. Dès 2027, l’obligation de PQC conditionnera l’entrée en qualification, une démarche qui prend deux ans ou plus pour les offreurs. À partir de 2030, les ministères ne pourront plus acheter de produits non PQC.
Cette échéance s’appuie sur un sondage auprès de DSI, qui estiment à cinq ans ou plus le déploiement d’une solution sur l’ensemble du parc. Elle crée aussi un marché, ce qui incite les offreurs à se positionner. Ces dates sont volontairement des débuts d’obligation, jamais des fins. Selon Samih Souissi, "imposer une date limite de migration avant que l’offre française et européenne soit prête reviendrait à inciter ministères et OIV à acheter américain, voire chinois". La souveraineté entre donc dans la feuille de route, qui sera actualisée quand l’écosystème gagnera en maturité. Les États-Unis, de leur côté, ont déjà pris de l’avance : Microsoft et Cloudflare annoncent un déploiement progressif d’ici 2029, et Google teste depuis 2016 avec la même échéance pour sa transition. René Martin y voit l’effet du “mystère” chinois : “Personne ne sait où la Chine en est et tout le monde s’inquiète”.