IA Agentique
Quand les agents deviennent la nouvelle surface d’attaque
Les agents IA et leur accès aux systèmes d’information ouvrent une nouvelle surface d’attaque. Les experts cyber alertent sur les risques en découlant.
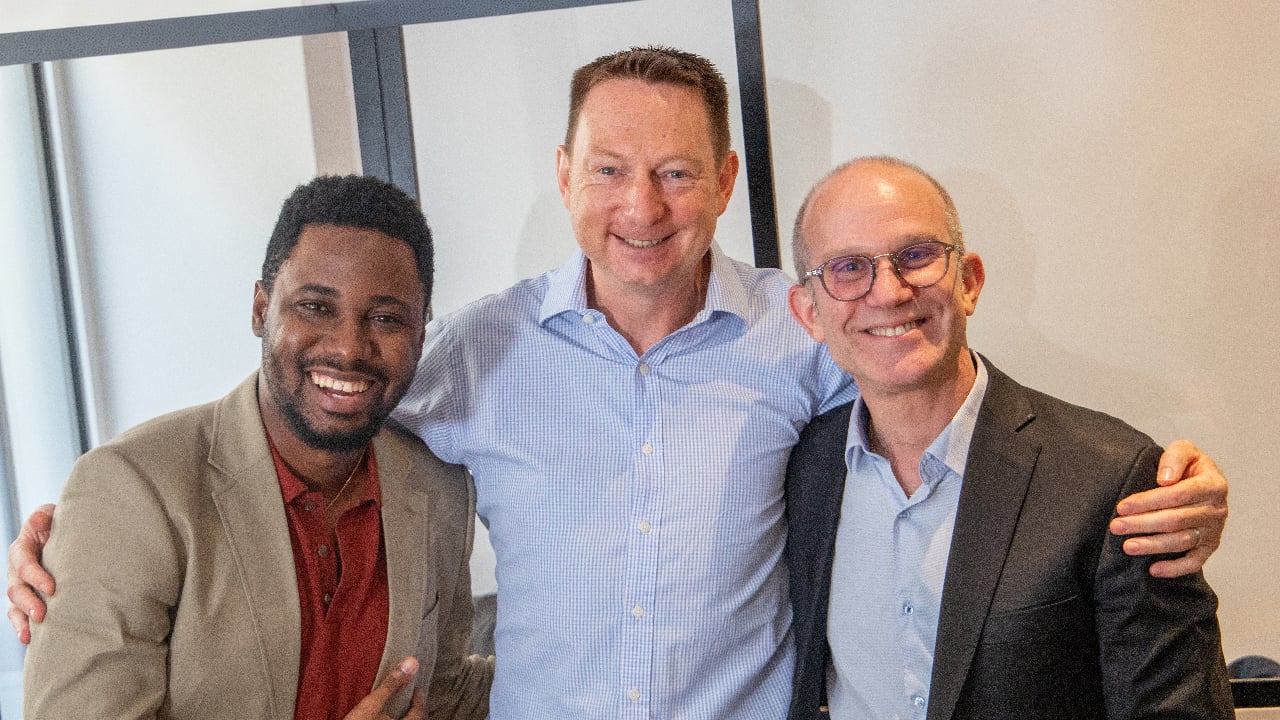
De gauche à droite : le hacker éthique, SaxX - Florian Malecki, directeur Europe du Sud chez KnowBe4 - Olivier Daloy, RSSI de Zscaler France
Il y a quelques années encore, les entreprises s’inquiétaient principalement d’une éventuelle intrusion dans leurs locaux. Avec les agents IA, cette menace prend une nouvelle forme, cette fois au sein même des systèmes d’information. “Dans beaucoup de sociétés, on vérifie votre identité à l’accueil, celle de la personne que vous cherchez à rejoindre, puis on vous accompagne à son bureau. On ne vous laisse pas déambuler dans les couloirs. Et ces principes, assez simples, sont appliqués aux humains, mais pas encore au niveau des machines”, observe Olivier Daloy, RSSI de Zscaler France. Ces mêmes agents peuvent pourtant accéder, grâce notamment au Retrieval-Augmented Generation (RAG), à une vaste base de connaissances sur l’entreprise : procédures internes, contrats, documentation, données produits, etc. “Ça ouvre des portes sur la sécurité”, souligne SaxX, hacker éthique, entrepreneur et cyber-diplomate français spécialisé en cybersécurité. Pour les entreprises, la question des accès à accorder aux agents et, plus largement, de la limite de la délégation devient donc centrale. D’autant qu’un agent peut lui-même être attaqué.
Des attaques plus difficiles à attribuer
Olivier Daloy met notamment en garde contre le “ghost jacking”, qu’il présente comme “la nouvelle version des SQL injection”. Le principe consiste à dissimuler des instructions dans un espace mémoire ou dans un fichier de données non structurées et volumineuses, un blob. Si un agent est amené à parcourir ces données, il peut alors exécuter le code dissimulé. Pour un attaquant, cela peut ouvrir la voie à une prise de contrôle à distance ou au vol de données stratégiques. “Un agent détourné est capable de se propager d'un point à l'autre du système d'information, de manière légitime, à grande vitesse et en étant très compliquée à tracer”, poursuit Olivier Daloy. Les menaces internes peuvent ainsi s’avérer aussi importantes que les attaques venues de l’extérieur. “Peut-être bien que certains modèles qu’on utilise sont déjà empoisonnés et on ne l’apprendra que plus tard”, prévient SaxX, rappelant qu’à l’heure actuelle, les données d’entraînement de certains modèles grand public ne sont pas connues.
Au-delà des risques intrinsèques liés à leur fonctionnement, les agents IA peuvent également être utilisés à des fins malveillantes, avec des conséquences pour l’ensemble de l’écosystème cyber. Ils rendent notamment l’attribution des attaques plus complexe. Il y a encore quelques années, identifier l’auteur d’une attaque nécessitait certaines connaissances techniques et pouvait s’appuyer sur des habitudes ou des signatures propres à chaque attaquant. Désormais, les agents peuvent reproduire les particularités de plusieurs acteurs, mais aussi agir de concert. “Ça va devenir complètement impossible”, constatent les deux spécialistes de la cybersécurité. Mais pour eux, l’enjeu ne se limite pas à l’identification de l’adversaire. “Peu importe qui nous attaque, l’important c’est d’être capable de se défendre.”
Sans budget, ni oreille de leur hiérarchie
Alors qu’en est-il de ces défenses ? “Avec les cyberattaques de l’ANTS et de la DGFiP, on a vu que les équipes opérationnelles savaient en partie ce qu’elles faisaient mais elles n’ont pas l’oreille de leur hiérarchie et elles n’ont pas non plus le budget”, estime SaxX. Il pointe également la lourdeur administrative qui ralentit la mise en œuvre des mesures de sécurité : dans les grandes entreprises, certaines initiatives peuvent ainsi demander six, sept ou huit mois avant d’être déployées.
Dans cet écosystème interconnecté, les petites entreprises ne sont pas épargnées. Elles peuvent notamment constituer des points d’entrée vers les systèmes d’organisations plus importantes lorsqu’elles interviennent comme sous-traitantes. “Quand tout est maillé, la taille de l’entreprise n’a aucune importance”, souligne SaxX. Le niveau de préparation des TPE, PME et ETI devient ainsi un enjeu pour l’ensemble de la chaîne. Sensibiliser les dirigeants de TPE, PME et ETI à ces enjeux devient donc essentiel. Reste à trouver le moyen de leur faire percevoir l’urgence. SaxX propose notamment de passer par des intermédiaires métiers, comme les experts-comptables, qui peuvent être davantage sensibilisés à l’importance des sujets liés à la cybersécurité.
S’emparer de l’IA agentique
Cependant, les experts en cybersécurité ne négligez pas l’importance de l’adoption de l’IA agentique. Olivier Daloy compare cette évolution à l’arrivée du courrier électronique. À l’époque, certaines personnes rechignaient à envoyer des e-mails, estimant que les lettres étaient simples à utiliser et qu’elles n’avaient pas besoin de passer par le courriel. Aujourd’hui, le choix n’existe plus. Posséder une adresse e-mail est devenue indispensable pour de nombreuses démarches administratives ou pour travailler. “Ce n’est rien par rapport à ce qui est en train d’arriver”, assène-t-il. Loin d’y voir un simple effet de mode, il considère donc l’adoption de l’IA comme essentielle, quitte “à se poser moins de questions sur certains aspects comme la souveraineté, conclut-il. Selon moi, n’est pas le principal problème à régler.”