
#SalonIndustrie2016 - Révolution industrielle 4.0 : la sécurité est à prendre en compte dès le départ
Depuis quelques mois la « quatrième révolution industrielle » est au cœur de toutes les discussions, elle et son cortège de bouleversements appelés à changer les méthodes de production et de travail.
[caption id="attachment_27754" align="alignleft" width="300"]
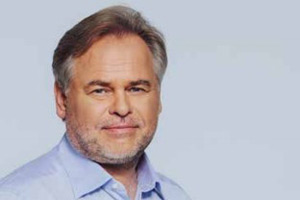
Eugene Kaspersky, président et CEO, Kaspersky Lab[/caption]
Depuis quelques mois la « quatrième révolution industrielle » est au cœur de toutes les discussions, elle et son cortège de bouleversements appelés à changer les méthodes de production et de travail. Beaucoup espèrent que ces changements vont contribuer à d’importants gains de productivité et d’efficacité. D’autres redoutent qu’ils s’accompagnent de la perte de millions d’emplois et de l’appauvrissement de populations entières. Face à de tels enjeux, il ne s’agit plus simplement d’une mode mais d’une problématique centrale pour les grandes économies mondiales.
La logique est la suivante : la première révolution industrielle est née de l’utilisation des machines, de la vapeur et de l’énergie hydraulique dans les usines ; la deuxième a été permise par l’électricité et la production de masse ; la troisième a débuté il n’y a pas si longtemps avec l’apparition des ordinateurs, facilitant l’automatisation de la fabrication. Le moteur de la quatrième révolution industrielle est une combinaison de technologies qui débouchent sur la création d’un environnement de production « cyber physique », « intelligent » et d’une grande polyvalence. Celui-ci fait intervenir divers capteurs connectés, des robots auto configurables communicants, l’impression 3D, l’analytique Big Data, ainsi que des canaux de communication servant à échanger des masses de données. L’idée est que, conjointement, toutes ces innovations vont favoriser la production plus rapide, à moindre coût, de biens hautement personnalisés et faire gagner les filières d'approvisionnement logistique en efficacité.
Un défi clair présenté par le déploiement de ces usines intelligentes du futur tient à la cyber sécurité. Le problème est que nombre des technologies, concepts et protocoles qui constituent collectivement la révolution de l’Industrie 4.0 ne datent pas d’aujourd’hui et que la plupart n’a jamais été pensée dans l’optique d’une hyper connectivité omniprésente. Or, du fait que nous n’en sommes qu’aux balbutiements de cette nouvelle ère, les risques sont très élevés, tout comme ils l’étaient au début des trois révolutions industrielles précédentes.
Dans chacune de ces révolutions industrielles antérieures, de nouvelles technologies ont permis de produire ou de transformer des biens à des cadences plus rapides, dans des volumes accrus, sous des températures plus élevées, dans des environnements plus extrêmes, etc., de sorte que chaque révolution a apporté son lot de nouveaux risques industriels. Le fait que ces usines puissent aujourd’hui fonctionner quotidiennement sans incident dans une large mesure démontre la maturité et la fiabilité des technologies qu’elles emploient. Cependant, il en allait tout autrement dans les tous débuts. Les machines à vapeur ont explosé périodiquement avant de devenir fiables sur le long terme. Les réglementations actuelles en matière d’hygiène et de sécurité auraient paru absurdes dans les premières révolutions industrielles.
Les grandes entreprises vivent aujourd’hui dans la crainte d’un piratage de données à grande échelle. Le coût de cyberattaques de grande ampleur, comme celle dont Sony Pictures a été victime, est déjà immense. Cependant, dans le cas des systèmes cyber physiques, les dommages potentiels d’une attaque informatique pourraient être encore plus graves. Si des pirates tentaient de causer le maximum de dégâts en ciblant un grand complexe chimique hyper connecté, la catastrophe ainsi causée aurait des conséquences incommensurables.
Bien entendu, la tendance – parfois alarmante – à connecter tous les objets n’est pas près de s’arrêter. Toutefois, les ingénieurs qui conçoivent des équipements innovants ne doivent pas en perdre de vue les conséquences en matière de sécurité. Il est tout aussi important d’élaborer et de mettre en œuvre des normes de sécurité pour les technologies connectées – notamment l’Internet industriel des objets – à l’échelon national et international, non pas après mais avant les accidents, afin de prévenir ceux-ci.
J’ai entendu dire que certains s’évertuent à créer des listes de cases à cocher pour déterminer si une entreprise en est déjà au stade 4.0 ou encore à la phase 3.1. L’objectif de l’innovation doit être de s’octroyer un avantage concurrentiel, et non de suivre une mode pour le principe. De toute façon, 4.0 ou pas, si les nouveaux systèmes industriels intelligents ne sont pas sécurisés ni fiables, ils seront davantage susceptibles de tirer l’entreprise vers le bas plutôt que vers le haut.
Même si nous constatons souvent une sécurité informatique insuffisante de divers types d’équipements industriels, je demeure néanmoins optimiste : au moins le problème de la protection des infrastructures et de la sécurité informatique est-il désormais abordé aux plus hauts niveaux. J’espère que ces débats feront progresser l’Industrie 4.0 et je suis convaincu que cette nouvelle phase du développement industriel finira par apporter à tous sûreté et sécurité. Il reste à espérer que cela ne prenne pas trop longtemps.




