
Cybersécurité
panne mondiale
Failles PHP découvertes par l’IA : des milliers de sites publics coupés par précaution
Deux vulnérabilités critiques dans PHP, mises au jour grâce à l’IA, ont poussé mercredi l’Anssi, la NSA et le NCSC à faire déconnecter des milliers de sites publics par mesure de précaution.
cyberattaque
Des frigos réglés à 50 °C dans des centaines de supermarchés
Dans la nuit du 11 au 12 octobre, une cyberattaque a frappé les installations frigorifiques de plusieurs enseignes françaises. Intermarché, Leclerc et U figurent parmi les victimes.
Article Partenaire
L’IA industrialise la recherche de failles. Aux entreprises d’industrialiser leur réponse
Avec l’IA, chaque hacker peut transformer une partie de son expérience en une véritable chaîne automatisée de recherche de vulnérabilités. Quelles conséquences pour le Bug Bounty des entreprises ?
Article partenaire
Enquête : attaques par déni de service (DDoS), où en sommes-nous ?
Le déni de service reste, dans de nombreuses organisations de secteurs régulés ou non, un sujet perçu comme réglé — alors que les attaques récentes montrent l'inverse. Ce questionnaire d'une durée de cinq à sept minutes, vise à objectiver, à l'échelle du secteur, les pratiques réelles, les freins rencontrés et les priorités à venir. Les réponses sont strictement anonymisées ; une synthèse agrégée sera partagée aux répondants qui le souhaitent.
Article partenaire
Anti-DDoS : comment être certain qu’une solution protège correctement ?
Disposer d’une protection anti-DDoS ne permet pas nécessairement de savoir comment elle se comporte, lorsqu’une attaque survient. Alors de quoi faut-il absolument s'assurer ?
modèles d'ia
Avec Mistral Large 4, Mistral AI mise sur l'open weight et la cyberdéfense
La start-up française a dévoilé un modèle ouvert de 1 000 milliards de paramètres, entraîné sur sa propre infrastructure en Europe. Elle vise la cyberdéfense des entreprises et des États.
Loi de résilience numérique
“Numérique pourri, cyber impossible”, derrière NIS2, le procès de la dette IT française
Après deux ans de retard, le projet de loi Résilience voit son passage devant l’Assemblée à nouveau reporté. Plus de 15 000 entités devront appliquer NIS2, sous le contrôle d’une Anssi appelée à changer d’échelle.
DGFuite
FISC : Le rapport de l'Anssi révèle les limites d'une cyberdéfense fragmentée
Publié le 29 septembre, le rapport de l’Anssi sur la fuite de données de la DGFiP retrace trois mois d’intrusions dans ses systèmes. On fait le point avec Benoît Grunemwald, expert cybersécurité chez ESET.
Article partenaire
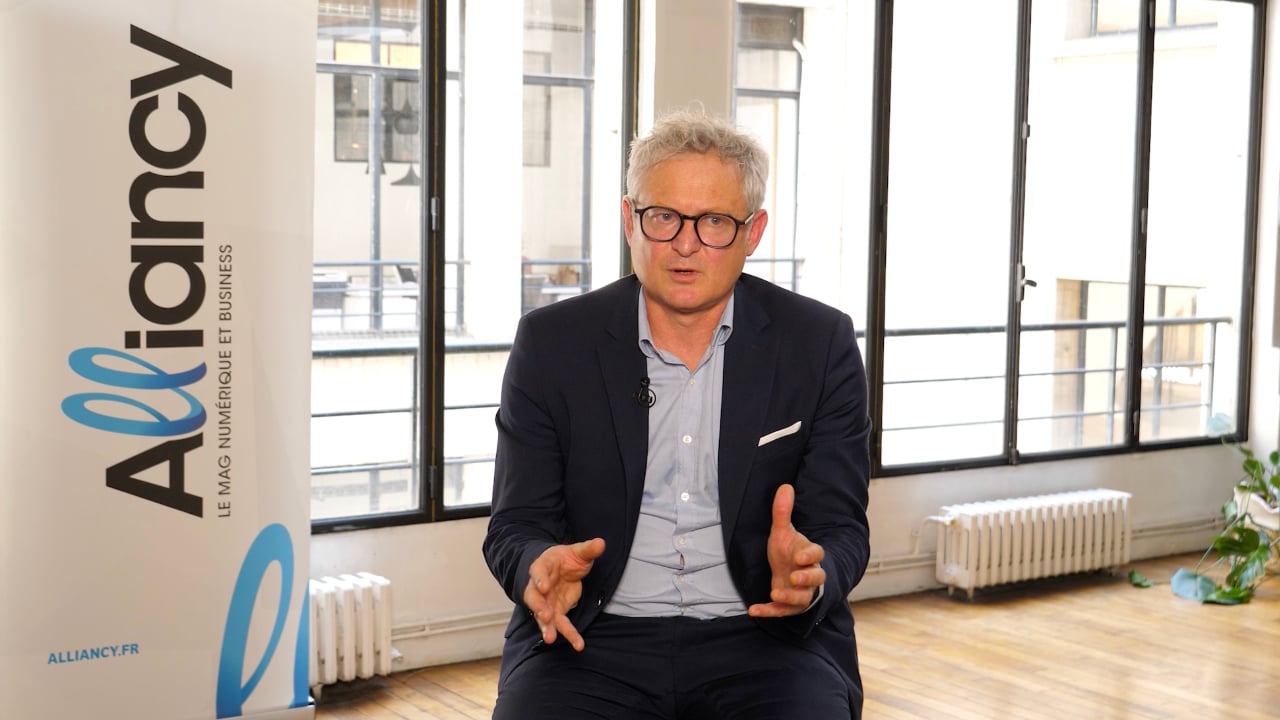
DDoS en 2026 : pourquoi les DSI et RSSI doivent d'urgence reprendre le contrôle
Dans cette vidéo, Sacha Hilic, directeur général d'IMS Networks détaille comment les attaques par déni de service ont profondément changé de nature et la réaction nécessaire pour les organisations.
usurpation d'identité
EUDI Wallet, l’identité vérifiée ne sonnera pas la fin de la fraude
Attendu fin 2026, l’EUDI Wallet doit fiabiliser identité et attributs. Fraude documentaire et preuve des transactions resteront pourtant deux angles morts pour les entreprises.
Cybermois 2026
La sensibilisation cyber s'invite dans les territoires
Cybermalveillance.gouv.fr lance ce 1er octobre la 14e édition du Cybermois avec un CyberTour dans six villes et plus de 360 événements partout en France.
Article partenaire
Attaques par déni de service : les entreprises face au risque de l’effet « boîte noire »
La majorité des entreprises estiment être bien protégées contre les attaques par déni de services (DDoS). Mais les informations auxquelles elles accèdent restent souvent parcellaires. Simon Bonin, expert cybersécurité pour IMS Networks, analyse le risque que ces situations font peser aux organisations.
livre blanc
Les cyberattaques menacent désormais directement la production industrielle
Avec l’interconnexion croissante des systèmes informatiques et industriels, une cyberattaque peut désormais provoquer l’arrêt d’une usine ou perturber une infrastructure critique.
rapport post incident
Fuite de données à la DGFiP : l'Anssi dissèque une attaque « peu avancée » mais tenace
Dans un rapport d'incident inédit, l'Anssi reconstitue trois mois d'intrusions à la DGFiP. Identifiants volés, portails non supervisés, réseau interministériel trop ouvert : aucune alerte.
L’IA accélère les cyberattaques et met les formations traditionnelles sous pression
Un rapport de SoSafe pointe l’utilisation croissante de l’intelligence artificielle par les attaquants et les limites des dispositifs de sensibilisation face à des menaces toujours plus personnalisées.
Sensibilisation cyber
L’IA accélère les cyberattaques et met les formations traditionnelles sous pression
Un rapport de SoSafe pointe l’utilisation croissante de l’intelligence artificielle par les attaquants et les limites des dispositifs de sensibilisation face à des menaces toujours plus personnalisées.
Mixi'Tech
L'Efrei veut briser l’entre-soi masculin de la cybersécurité
L’École d’ingénieurs généralistes et d’experts du numérique (EFREI) a lancé SHEFREI, une équipe de compétitions d’hacking réservée à ses étudiantes, afin d’attirer davantage de femmes dans la cybersécurité.
IA Agentique
Quand les agents deviennent la nouvelle surface d’attaque
Les agents IA et leur accès aux systèmes d’information ouvrent une nouvelle surface d’attaque. Les experts cyber alertent sur les risques en découlant.
cyberattaques
La Cour des comptes européenne épingle le silence des États membres
La Cour des comptes européenne a présenté, lundi 21 septembre, son rapport sur la détection et la réponse face aux cyberincidents majeurs et juge la réponse de l’Union aux cyberattaques “partiellement efficace".
reprise d'activité
Cyber-résilience, les entreprises françaises butent encore sur la restauration
En France, le baromètre 2026 de Cohesity, publié le 16 spetmebre, révèle des difficultés persistantes à restaurer l’activité après une cyberattaque, malgré des stratégies de résilience désormais généralisées.
sondage
IA, conformité, fournisseurs… les RSSI sommés d’arbitrer l’ingérable
Les 21 sondages menés par le CESIN auprès de ses membres au premier semestre 2026 montrent des RSSI contraints d’arbitrer entre IA, conformité, anticipation et dépendances.
Article partenaire
Avec l’IA en entreprise, l’équation cyber devient aussi économique
L’arrivée fulgurante de l’IA dans les entreprises impose un agenda à marche forcée, ainsi qu’une équation inédite mêlant enjeux technologiques, contraintes réglementaires et impératif économique. L’urgence n’est plus seulement de sécuriser l’IA, mais de le faire sans entrer dans une spirale sans fin d’outils, de coûts et de complexité.
cybermois
Les fuites de données personnelles touchent désormais 45 % des Français
Près d’un Français sur deux a été informé d’une fuite de ses données personnelles au cours des douze derniers mois, tandis que le sentiment d’être suffisamment informé face aux risques numériques recule.
risque cyber
Les PME françaises réduisent leur couverture malgré la menace
Le rapport Hiscox 2026, dévoilé ce mardi 15 septembre, constate le recul de la couverture cyber des TPE-PME française. Les attaques, elles, continuent de peser sur leurs finances, leurs investissements et leur activité.
réglementation
Cyber Resilience Act : Les fabricants du numériques sous la règle des 24 heures
Depuis ce 11 septembre, les fabricants de produits numériques vendus dans l’UE doivent signaler certaines failles et incidents en 24 heures. Une première épreuve avant 2027.