
[Tribune] Comme les fintechs, les banques ont besoin d’une meilleure visibilité, comment font ces mastodontes de l’IT pour évoluer ?
La digitalisation du monde est une préoccupation majeure pour les responsables informatiques et de sécurité du monde entier sur bien des aspects. Alors que la plupart des entreprises se sont lancées avec enthousiasme dans la transformation numérique en mode rapide et agile, les banques et les institutions financières sont très souvent déjà dans leur seconde ou troisième phase de transformation.
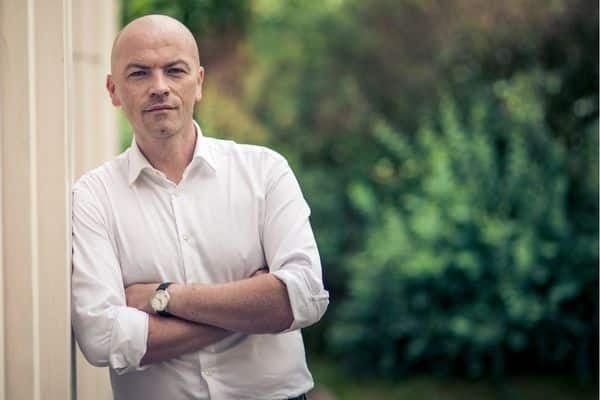
Jérôme Warot, Vice-président, Technical Account Management chez Tanium
La digitalisation du monde est une préoccupation majeure pour les responsables informatiques et de sécurité du monde entier sur bien des aspects. Alors que la plupart des entreprises se sont lancées avec enthousiasme dans la transformation numérique en mode rapide et agile, les banques et les institutions financières sont très souvent déjà dans leur seconde ou troisième phase de transformation. Cependant (et sans doute à tort), ces pionniers du digital sont souvent associés à des idées de lenteurs, d’immobilisme ou de retard. Comment peut-on expliquer cet écart entre la perception et la réalité ? Jérôme Warot, Vice-Président, Technical Account Management chez Tanium France, nous livre son analyse.
Jérôme Warot, Vice-président, Technical Account Management chez Tanium[/caption]
Réussir la transformation numérique d’une entreprise dotée d’une infrastructure informatique à géométrie variable (entre obsolescence maîtrisée, distribution importante des infrastructures, intégration exponentielle des besoins clients et utilisateurs) le tout sans compromettre la sécurité, est un véritable défi. Pour beaucoup, la promesse des solutions cloud offrent à la plupart des organisations la flexibilité nécessaire pour gérer l'environnement de travail hybride moderne. La plupart des banques sont engagées dans différents types de projets de migration vers le cloud. Cependant, la vélocité des banques semble moins forte pour se lancer du fait de la multitude de facteurs à considérer :
- Des infrastructures informatiques existantes souvent customisées, parfois gardée dans des versions obsolètes ce qui complique la compatibilité au cloud,
- Des défis de sécurité posés par le contrôle d’accès,
- Des interrogations sur les données stockées dans le cloud (maîtrise, sécurité, gouvernance).
A lire aussi : Chez Société Générale securities services, l’IA est devenue un interprète métier talentueux
Cloud et problèmes de visibilité pour les banques
Si on se focalise sur l’aspect “données”, on doit prendre en compte plusieurs problèmes avec le déplacement des données d'une banque de l’interne vers le cloud comme par exemple maîtriser l'exhaustivité, vérifier l’intégrité des données transférées, comment notre modèle de sécurité doit être adapté pour le cloud ? L’utilisation de services cloud implique que les services informatiques des banques doivent complètement repenser et adapter leur modèle de gestion des données au sein de l'organisation. Cela demande donc un effort supplémentaire pour conserver une bonne visibilité sur ces données, et donc pour les sécuriser correctement. Un défi majeur, car la responsabilité des données incombe à la banque, et non au fournisseur de services cloud.
Bien que l'utilisation des services cloud offre une plus grande flexibilité et de nombreux avantages, leur usage induit également une plus grande complexité pour les responsables de la cybersécurité. En effet, il devient plus difficile de sécuriser toutes les données présentes sur tous les appareils connectés au service cloud. Et comme la sécurité est un enjeu majeur pour les banques, cela veut dire qu’il leur faut déployer d’importantes ressources afin de pouvoir utiliser pleinement une infrastructure informatique hybride.
Fintechs : développer sa visibilité dès le premier jour
Les enjeux qui existent pour les banques en matière de visibilité dans le cadre d'un passage à une infrastructure hybride existent aussi pour les nouvelles fintechs qui sont pourtant nées directement dans le cloud. Elles n'ont pas d'architecture informatique ancienne à gérer, mais elles doivent toutefois en concevoir une dans son intégralité. Par conséquent, la priorité pour ces entreprises est de s'assurer d’avoir une bonne visibilité dès le premier jour.
Les obstacles à la visibilité dans le cloud peuvent être gérés et surmontés avec agilité. Toutefois, cela nécessite d’abord une prise de conscience de ces obstacles avant de commencer à déplacer toutes ses données dans le cloud. En effet, une visibilité réduite est souvent un risque temporaire accepté par les banques et les fintechs lorsqu'elles migrent vers le cloud. C’est pour cette raison qu’investir dans la sécurisation des données dès le départ est essentiel pour ne pas avoir à s’en soucier par la suite. Et comme c'est l'entreprise, et non le fournisseur de services cloud, qui est responsable de la protection des données dans le cloud, il est également important de savoir qu’il n’est pas judicieux d'externaliser cette responsabilité lorsque l’on transfère des flux de travail vers le cloud.
Les banques doivent répertorier leurs logiciels
Ce que nous enseignent les dernières cyberattaques, c'est que les banques doivent commencer à répertorier tous les logiciels qu'elles utilisent - et surtout leurs différents composants. Les attaques via un fournisseur de logiciels ne devraient plus être vu comme une nouveauté. Ce vecteur d’attaque est maintenant à prendre en compte dans la gestion de risque et dans la mise en œuvre des politiques de sécurité et de contrôle. Cela reste encore un défi, car les banques n'ont généralement pas accès aux informations sur les logiciels créés par des fournisseurs tiers. Aussi, il peut être difficile d'accéder à ces informations sans que les fournisseurs s'interposent et invoquent leurs droits de propriété. Toutefois, la première mesure à prendre est d'énumérer au moins les composants de tous les logiciels propriétaires. Cela vous permettra de remédier rapidement à des vulnérabilités telles que celle de Log4j ou openssl.
Mais le contrôle des logiciels propriétaires ne suffit pas, surtout si des fournisseurs tiers s'interposent : l’entreprise peut alors se retrouver impuissante en cas d'attaque via un composant logiciel. Par conséquent, le secteur bancaire et financier devrait se réunir et élaborer un cadre réglementaire qui oblige les fournisseurs tiers à déclarer les composants de leurs logiciels, de la même manière que les banques obligent leurs clients à partager des informations pour les protéger contre toute utilisation à des fins de blanchiment d'argent ou de financement d'organisations terroristes.
Tout cela est nécessaire pour que les institutions financières puissent promettre à leurs clients que leur argent et leurs données personnelles resteront en sécurité.
Ces mesures sont également essentielles pour assurer le bon déroulement de la transformation numérique du secteur. Et ce n'est pas une simple question de méfiance - c'est une question de contrôle et de responsabilité. Car s'il y a bien une chose à retenir, c'est l’importance de la visibilité et du contrôle. Ne pas garantir ces deux paramètres, c’est mettre en danger la capacité des institutions financières à fournir des services essentiels à leurs clients.




