
L’impact de l’abrogation des FCC privacy rules sur le Privacy Shield
Donald Trump a promulgué le 23 mars dernier l'abrogation des règles de protection des données des utilisateurs sur internet, adoptées sous le mandat de son prédécesseur Barack Obama.
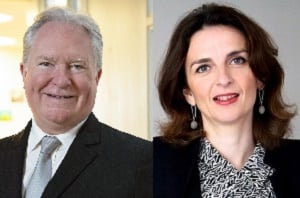
De gauche à droite : Joseph Smallhoover, associé, et Sarah Delon-Bouquet, Counsel, cabinet Bryan Cave.
Donald Trump a promulgué le 23 mars dernier l'abrogation des règles de protection des données des utilisateurs sur internet, adoptées sous le mandat de son prédécesseur Barack Obama. Pas encore entrées en vigueur, elles visaient à augmenter les règles de confidentialité imposées aux fournisseurs d’accès à internet (FAI).
[caption id="attachment_41835" align="alignleft" width="300"]
De gauche à droite : Joseph Smallhoover, associé, et Sarah Delon-Bouquet, Counsel, cabinet Bryan Cave.[/caption]
En octobre 2016, sous l’Administration Obama, la Federal Communications Commission (FCC), l’agence gouvernementale américaine chargée de la régulation des communications, avait adopté un ensemble de réglementations destinées à protéger la confidentialité des données sur Internet, intitulées « Protecting the Privacy of Customers of Broadband and Other Telecommunications Services ».
Ces règles avaient notamment pour objet d’imposer aux fournisseurs d’accès à Internet de recueillir le consentement de leurs clients pour pouvoir exploiter (et vendre à des fins publicitaires) leurs données personnelles telles que l’historique de navigation, les applications utilisées, les données de localisation. Ces mesures-ci devaient prendre effet le 2 décembre 2017.
Le 23 mars 2017, le Sénat américain a adopté l’abrogation de cette réglementation, confirmée par la Chambre des Représentants le 28 mars suivant puis promulguée par Donald Trump le lundi 3 avril 2017 (S.J.Res.34 – 115th Congress (2017-2018)).
Impact de cette abrogation sur la collecte des données aux Etats-Unis
L’abrogation des règles sur la confidentialité des données pour les fournisseurs d’accès à Internet se fonde sur le Congressional Review Act, qui permet au Congrès et au Président d’abroger des réglementations adoptées par des agences gouvernementales telles que la FCC, et empêche les agences d’adopter de nouvelles règles similaires à celles abrogées.
Il est à noter que cette abrogation n’aura pas d’effet direct sur les internautes : en effet, les règles qui ont été abrogées concernant l’obligation de recueillir le consentement des utilisateurs afin d’exploiter leurs données n’étaient pas encore entrées en vigueur au moment de leur suppression.
Par ailleurs, cette règlementation était issue de la FCC ; elle n’était donc applicable qu’aux fournisseurs d’accès à Internet, qui sont considérés depuis 2015 comme des « public utilities » (services publics) dépendent donc comme les autres télécoms de la compétence de la FCC. Les autres entreprises du secteur du numérique relèvent quant à elles de la Federal Trade Commission (FTC), et auraient donc continué à bénéficier d’une réglementation plus souple. C’est d’ailleurs l’argument qu’ont avancé les défenseurs de cette abrogation : selon eux, cette réglementation aurait imposé des restrictions plus importantes et déloyales aux fournisseurs d’accès à Internet, alors que les « géants du web » utilisent eux aussi les données de leurs utilisateurs à des fins de publicité ciblée.
Certains commentateurs ont critiqué l’abrogation en ce qu’elle aurait pour effet de rétablir une égalité entre les opérateurs « par le bas », en allégeant les règles sur la protection des données pour tous, plutôt que « par le haut », en imposant un niveau de protection plus élevé pour l’ensemble des acteurs du web.
Cela étant, la réglementation qui a été abrogée était une réglementation fédérale, mais il existe d’autres réglementations en matière de confidentialité des données au niveau des Etats fédéraux. En Californie par exemple, une loi a été adoptée pour restreindre l’accès du gouvernement aux communications électroniques. L’Etat d’Illinois envisage quant à lui un projet de loi sur « le droit de savoir » qui permettrait aux utilisateurs de savoir quelles informations les concernant sont collectées par les moteurs de recherche et les réseaux sociaux, et quels types d’entreprises les partagent.
Impact de cette abrogation outre-Atlantique : quid des utilisateurs européens et du Privacy Shield ?
A priori, l’abrogation de cette réglementation n’aura pas d’impact sur les utilisateurs européens puisqu’elle concernait les fournisseurs d’accès à Internet, qui ne sont pas les mêmes aux Etats-Unis et en Europe.
De la même manière, le Privacy Shield ne devrait pas être directement affecté par cette abrogation. En effet, le Privacy Shield qui réglemente le transfert des données personnelles par les entreprises vers les Etats-Unis a été mis en place en juillet 2016, sous l’empire de la situation antérieure à l’adoption des règles de la FCC abrogées.
Toutefois, cette abrogation intervient dans un contexte d’inquiétude relatif au dispositif du Privacy Shield. En effet, l’adoption du décret présidentiel américain n° 13768 « Améliorer la sécurité publique à l’intérieur des Etats-Unis » avait déjà soulevé des incertitudes concernant la viabilité du dispositif.
Fin mars 2017, la Commissaire Européenne à la Justice a rencontré les représentants de la FTC et le Secrétaire au Commerce américain et a rapporté que ces réunions étaient rassurantes pour le Privacy Shield.
Cela n’a pas été suffisant pour le Parlement Européen qui, le 6 avril 2017, soit trois jours après l’abrogation des réglementations de la FCC, a adopté une résolution sur l’adéquation de la protection assurée par le Privacy Shield, demandant à ce que les déficiences du dispositif soient examinées lors de sa première revue annuelle qui doit avoir lieu en septembre 2017.




