
Cybersécurité : l'Anssi et le CEA renforcent leur collaboration
Le 28 juin dernier, l'Anssi et le CEA ont annoncé le renforcement de leur collaboration par la signature d'un accord-cadre d'une durée de trois ans. Au travers de cette alliance, les deux partenaires visent à améliorer la sécurité des systèmes numériques en préparant en particulier les futures générations d’environnements d’analyse logicielle.
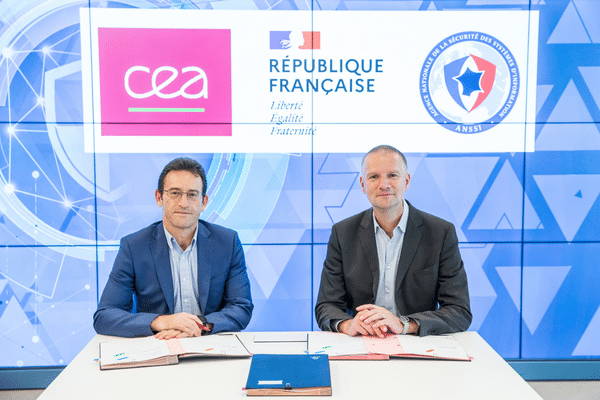
Partenariat CEA - ANSSI
Dans les nouveaux systèmes d’information, les logiciels sont en effet de plus en plus complexes et volumineux, mêlant fonctionnalités dédiées, bibliothèques tierces et évolutions continues. Face à cette complexité croissante, les analyses de leur sécurité doit évoluer, innover et s’outiller. L’enjeu est d’autant plus crucial que la moindre faille échappant à ces analyses peut avoir des impacts dévastateurs. L'automatisation de ces tâches doit permettre d’effectuer des analyses en profondeur, en focalisant l’expertise des ingénieurs sur les zones de code à risque.
L’un des premiers objectifs de la collaboration entre le CEA et l'Anssi sera de développer et mettre en œuvre de nouveaux outils et approches pour vérifier l’absence de vulnérabilités dans les systèmes numériques, aussi bien en phase de conception que d’intégration. Ces développements innovants s’appuieront sur une double approche, d’abord théorique et fondée sur l’école française de raisonnement mathématique des méthodes formelles, ensuite appliquée et ancrée dans la pratique du développement d’outils et de techniques d’évaluation.
Comme base de ces efforts communs, les deux partenaires bénéficieront d’un socle de compétences de haut niveau issu de l’expertise de l'Anssi et d’outils open source développés par le CEA pour les systèmes critiques telle la plateforme d’analyse de code Frama-C. Cette plateforme est déjà utilisée et reconnue par l'Anssi pour la détection exhaustive d’une classe de vulnérabilités logicielles mais aussi pour l’évaluation en vue de certification de produits de sécurité aux niveaux les plus exigeants des critères communs. L’utilisation d’environnements de sécurité ouverts permet en outre de rationaliser et intégrer la sécurité aux processus, aux applications et aux infrastructures à grande échelle.
Une attention particulière sera portée à l’impact potentiel des résultats de recherche sur les métiers de la cybersécurité. Les équipes de l’ANSSI, qui aident les administrations ainsi que les opérateurs d’importance vitale et de services essentiels à se défendre, et celles du CEA allieront leurs forces en particulier pour mener analyse de besoins et benchmarks, contribuant ainsi au développement d’un écosystème français et européen riche de ses diversités, et unissant des forces académiques, institutionnelles, et industrielles.
« L'Anssi salue cette coopération qui va permettre de renforcer la cybersécurité des systèmes numériques tout en contribuant à développer l’écosystème français et européen. Alors que la menace cyber s’intensifie, dans un contexte de tensions internationales exacerbées, cet accord concrétise la volonté de nos deux organisations de collaborer étroitement pour anticiper et concevoir l’analyse logicielle de demain, toujours plus innovante et performante. » Guillaume Poupard, Directeur général de l'Anssi.
« La cybersécurité est un enjeu essentiel de la transition numérique et une préoccupation majeure pour garantir la souveraineté et la croissance numérique de l’Europe. De par son action depuis plus de 25 ans au service de la filière industrielle et des acteurs étatiques, le CEA est un acteur de confiance dans l’écosystème national avec des travaux de recherche technologique de référence sur les outils d’analyse de la sécurité des matériels et des logiciels. Ce partenariat avec l'Anssi va permettre d’explorer notamment de nouvelles techniques pour les évaluations de sécurité des logiciels, et contribuera certainement à maintenir la France au meilleur niveau mondial dans ce domaine, en anticipant les évolutions des schémas internationaux de certification. » Alexandre Bounouh, Directeur du CEA-List.




